Venerdì, ore 18:40. Mentre chiude le ultime email, la segretaria si accorge che il referto di una paziente è appena partito verso l'indirizzo di un'altra persona con lo stesso cognome. Oppure è lunedì mattina e il computer dell'accettazione mostra una richiesta di riscatto al posto del desktop. In entrambi i casi le domande arrivano tutte insieme: è grave? Devo dirlo al Garante? Entro quando? E ai pazienti che cosa scrivo?
Un data breach sanitario è una violazione di sicurezza che porta alla perdita, alla distruzione, alla modifica o alla divulgazione dei dati dei pazienti, oppure all'accesso da parte di chi non dovrebbe vederli. Quasi mai serve un hacker: nei provvedimenti del Garante sulla sanità ricorrono referti consegnati alla persona sbagliata, cartelle smarrite, PEC inviate all'indirizzo errato e colleghi che consultano dati senza motivo. Il GDPR chiede di reagire in fretta: le violazioni che comportano un rischio vanno notificate al Garante, ove possibile, entro 72 ore e tutte, anche quelle che non si notificano, vanno documentate.
Questa guida approfondisce il punto 9 della checklist GDPR per lo studio medico. Trovi la procedura da seguire nelle prime ore, i criteri per decidere se notificare e se avvisare i pazienti, otto casi tipici con l'esito più probabile, un modello di comunicazione ai pazienti, un registro delle violazioni compilato e otto casi reali esaminati dal Garante tra il 2021 e il 2026. Vedremo anche come un gestionale con ruoli, permessi e accessi che si chiudono in un clic riduce i danni, prima e dopo l'incidente.
Se intanto vuoi mettere ordine negli account del tuo studio, puoi provare Appuntoo gratis per 14 giorni, senza carta di credito.
Questa guida ha finalità informative e non sostituisce la consulenza di un esperto privacy, di un legale o del tuo DPO, se lo hai nominato. Norme, linee guida e provvedimenti citati sono stati verificati sulle fonti ufficiali il 13 ottobre 2026.
Data breach sanitario: che cos'è e quando c'è davvero
Il GDPR definisce la violazione dei dati personali all'articolo 4, punto 12 del Regolamento: è la violazione di sicurezza che comporta, accidentalmente o in modo illecito, la distruzione, la perdita, la modifica, la divulgazione non autorizzata o l'accesso ai dati personali trasmessi, conservati o comunque trattati. In uno studio quei dati sono quasi sempre dati relativi alla salute, una delle categorie particolari dell'articolo 9: per questo ogni incidente pesa più che in altri settori.
Le linee guida europee distinguono tre tipi di violazione, che possono presentarsi anche insieme.
Alcune precisazioni evitano gli errori più comuni:
- Non ogni incidente è un data breach. Lo diventa quando coinvolge dati personali. Un'email di phishing cancellata senza cliccare o un virus fermato dall'antivirus non sono violazioni, anche se vale la pena annotarli.
- L'errore conta quanto l'attacco. La definizione comprende le violazioni accidentali: una busta scambiata è un data breach esattamente come un'intrusione informatica.
- Anche l'indisponibilità temporanea può esserlo. Per le linee guida EDPB 9/2022 sulla notifica delle violazioni, un incidente che rende i dati inaccessibili per un certo periodo è una violazione. Non lo è, invece, l'indisponibilità dovuta a una manutenzione programmata.
- La violazione esiste anche se nessuno ha usato i dati. Il rischio si valuta dopo: prima viene il fatto.
Cosa fare in caso di data breach: la procedura in 7 passi
La procedura va scritta prima, a mente fredda, non durante. Le linee guida europee chiedono a titolari e responsabili del trattamento di avere piani e procedure per gestire le violazioni, con persone e compiti chiari. In uno studio basta una pagina: chi avvisare, che cosa fare subito, dove annotare.
1. Contieni il danno subito
La prima ora serve a fermare l'incidente, non a scrivere al Garante. Le azioni cambiano a seconda del caso:
- Email o documento al destinatario sbagliato: contatta subito chi l'ha ricevuto, chiedigli di cancellare il messaggio e ogni copia e di confermarlo per iscritto.
- Credenziali compromesse o collaboratore uscito con l'accesso ancora attivo: disattiva l'account, cambia le password, chiudi le sessioni aperte.
- Computer infetto: scollegalo dalla rete e dal Wi-Fi, senza formattarlo né reinstallarlo subito, perché serve a capire che cosa è successo.
- Dispositivo rubato o smarrito: blocca la SIM, blocca o cancella il dispositivo da remoto se avevi attivato la funzione e presenta denuncia.
- Documenti cartacei: ricostruisci dove sono stati visti l'ultima volta e cerca prima di tutto lì.
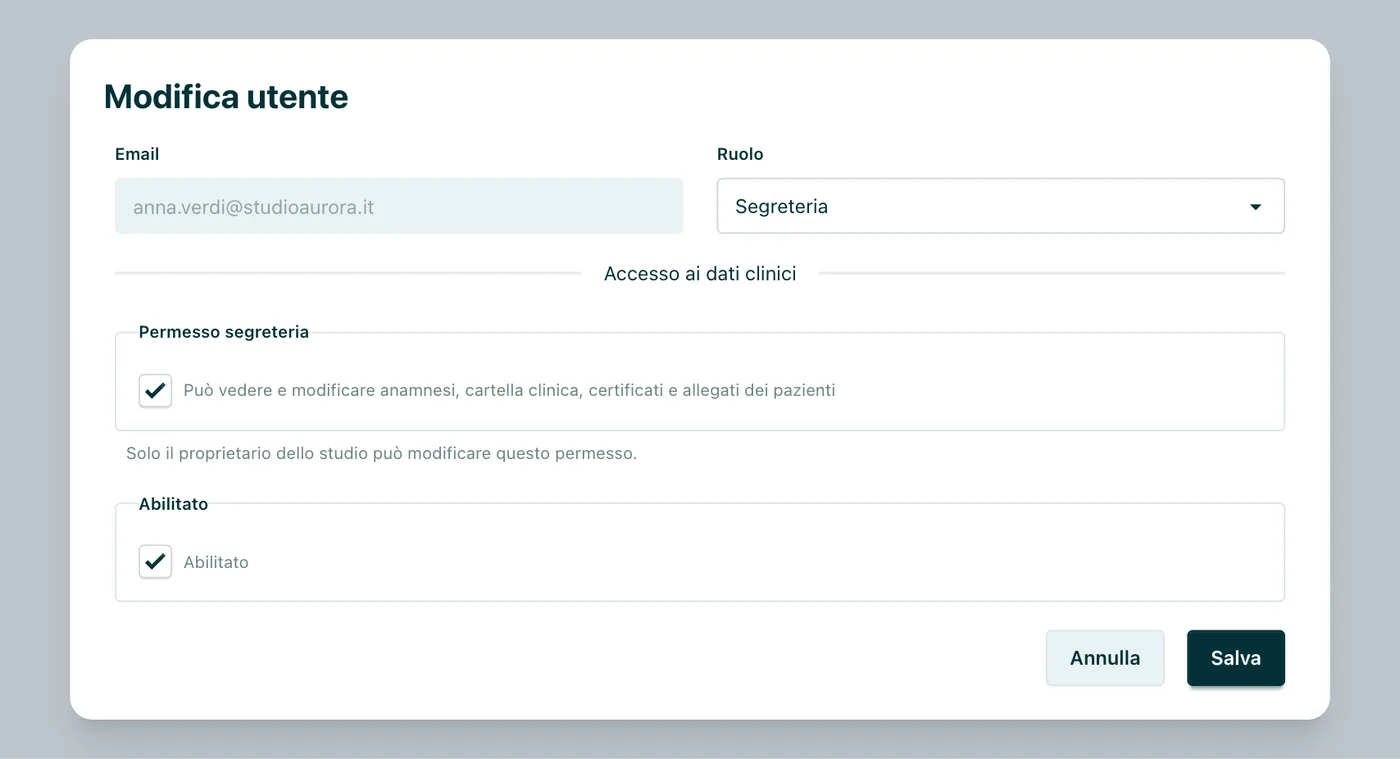
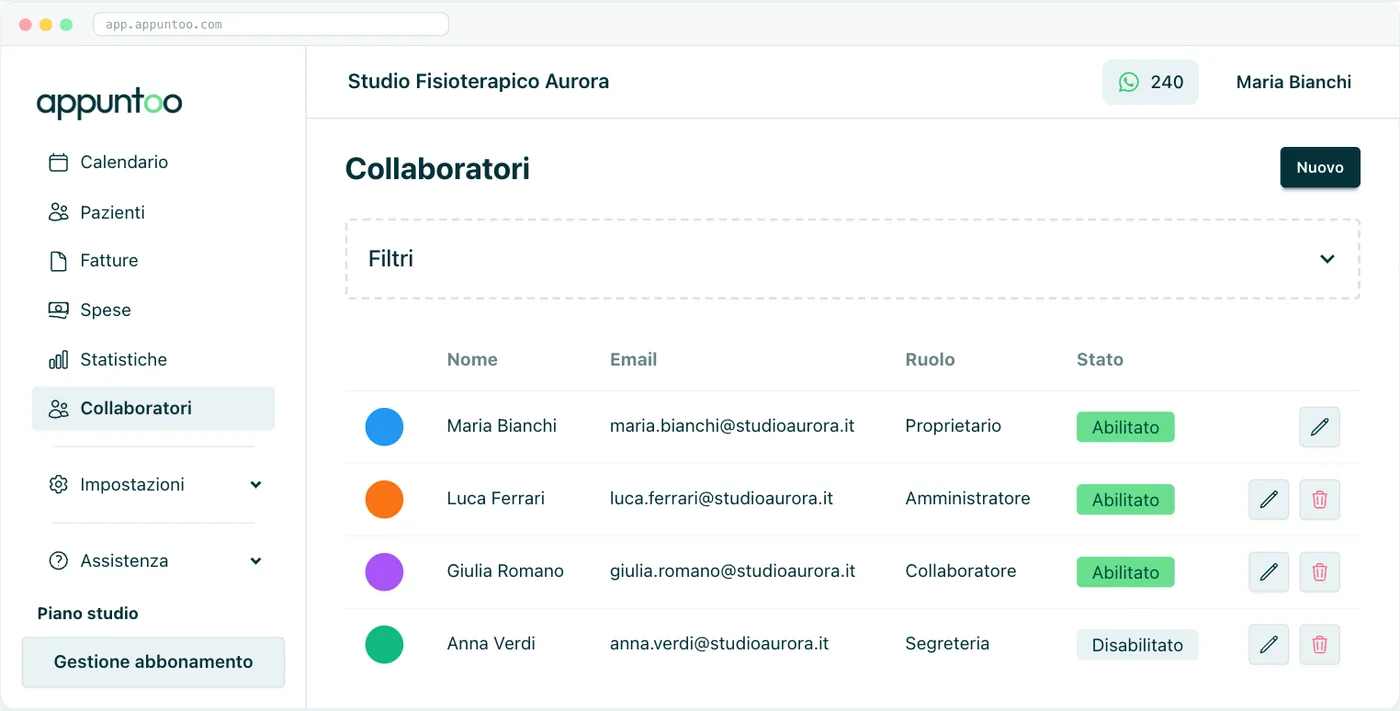
In Appuntoo il Proprietario, o un Amministratore nel piano Studio, toglie la spunta «Abilitato» dalla scheda dell'utente: la persona viene disconnessa subito e le sessioni aperte si chiudono su tutti i dispositivi. Lo storico del suo lavoro resta nello studio e, risolto il problema, puoi riabilitarla.
2. Accerta i fatti e annota quando lo hai saputo
Fai una breve indagine e mettila per iscritto: che cosa è successo, quando, quali dati, quante persone, chi se n'è accorto e come. Annota anche l'ora in cui hai avuto una ragionevole certezza che la violazione c'è stata. Secondo le linee guida EDPB 9/2022 è da quel momento che sei «venuto a conoscenza» della violazione e che partono le 72 ore: durante la breve verifica iniziale non lo sei ancora, ma la verifica deve cominciare subito.
Due regole pratiche:
- chi lavora con te deve avvisarti immediatamente: un errore tenuto nascosto per giorni consuma il tempo a disposizione;
- se non riesci a escludere qualcosa, per esempio che dei file siano stati copiati, ragiona sullo scenario peggiore, come suggeriscono le linee guida EDPB 01/2021 con gli esempi di violazione.
3. Valuta il rischio per i pazienti
È il passaggio che decide tutto il resto. Le possibilità sono tre:
- rischio improbabile: documenti la violazione nel registro e ti fermi lì;
- rischio: documenti e notifichi al Garante;
- rischio elevato: documenti, notifichi e avvisi i pazienti coinvolti.
Con i dati sanitari la bilancia pende verso il rischio: le linee guida EDPB indicano che, quando una violazione riguarda dati relativi alla salute, il danno per le persone va considerato probabile. Sullo stesso portale della notifica il Garante mette a disposizione uno strumento di autovalutazione che aiuta a orientarsi. I criteri da usare sono spiegati più avanti; la regola di fondo è scritta nelle linee guida europee: nel dubbio, notifica.
4. Notifica al Garante, se c'è un rischio
La notifica spetta al titolare del trattamento, cioè al professionista o alla struttura. Va inviata senza ingiustificato ritardo e, ove possibile, entro 72 ore da quando ne sei venuto a conoscenza, con la procedura telematica del Garante, l'unica modalità ordinaria dal 1° luglio 2021. Se non hai ancora tutte le informazioni puoi fornirle in fasi successive (art. 33, par. 4); se superi le 72 ore devi indicare i motivi del ritardo. Che cosa preparare lo trovi nella sezione dedicata alla notifica.
5. Avvisa i pazienti, se il rischio è elevato
Quando la violazione può comportare un rischio elevato, i pazienti coinvolti vanno informati senza ingiustificato ritardo (art. 34) con un messaggio dedicato, in linguaggio semplice, che spieghi che cosa è successo, che cosa può comportare, che cosa hai fatto e che cosa possono fare loro. Più avanti trovi un modello da adattare.
6. Documenta tutto nel registro delle violazioni
Ogni violazione va documentata, anche quella che decidi di non notificare (art. 33, par. 5). Annota fatti, conseguenze, misure adottate e soprattutto il ragionamento: se non notifichi, scrivi perché ritieni improbabile il rischio. Le linee guida EDPB lo raccomandano in modo esplicito e ricordano che una documentazione mancante può essere sanzionata. Un esempio compilato è nella sezione sul registro.
7. Correggi la causa
Una violazione è spesso il sintomo di una debolezza: una password condivisa, un sistema non aggiornato, un'abitudine pericolosa. Chiuso l'incidente, rimuovi la causa, aggiorna istruzioni e misure e annota nel registro che cosa hai cambiato.
Le 72 ore: da quando si contano, weekend e ritardi
L'articolo 33 del GDPR chiede di notificare la violazione «senza ingiustificato ritardo e, ove possibile, entro 72 ore» dal momento in cui il titolare ne è venuto a conoscenza. Nella pratica:
- Il conto parte dalla ragionevole certezza, non dal primo sospetto. Se un paziente telefona dicendo di aver ricevuto il referto di un altro, verifichi; quando hai la conferma, il tempo corre.
- Il weekend non ferma le lancette. Per il calcolo le linee guida EDPB rinviano al regolamento (CEE, Euratom) n. 1182/71 sui termini: i periodi comprendono festivi, sabati e domeniche, e lo slittamento al primo giorno lavorativo vale solo per i termini non espressi in ore. Una violazione accertata il venerdì sera va gestita entro il lunedì sera.
- Il fornitore deve avvisarti subito. Se la violazione nasce presso un responsabile del trattamento, come il fornitore del gestionale o l'assistenza informatica, questo deve informarti senza ingiustificato ritardo (art. 33, par. 2). In linea di principio sei a conoscenza della violazione quando ricevi la sua comunicazione, e la notifica al Garante resta un tuo obbligo.
- Meglio una notifica parziale che una tardiva. Puoi inviare subito ciò che sai e integrare dopo. Le linee guida EDPB 01/2021 osservano che superare le 72 ore è sconsigliabile in ogni caso e che, nei casi ad alto rischio, perfino rispettarle può non bastare.
- Se sfori, motiva. Una notifica oltre le 72 ore va accompagnata dai motivi del ritardo, da documentare anche nel registro. Restare fermi davanti a una violazione evidente, invece, può essere considerato una mancata notifica.
Un caso istruttivo arriva dal Garante. Nel 2021 il reparto di un'azienda sanitaria ha inviato via PEC a un terzo due documenti, uno dei quali con dati sanitari, e se n'è accorto il giorno stesso, ma ha avvisato l'ufficio privacy in ritardo, per il carico di lavoro dell'emergenza. Per uno studio la lezione è semplice: chi si accorge dell'errore deve dirlo subito a chi decide.
Come valutare il rischio con i dati sanitari
Le linee guida EDPB 9/2022 indicano i criteri da considerare. Applicati a uno studio diventano domande concrete.
Due indicazioni delle linee guida aiutano molto nei casi di tutti i giorni:
- Il destinatario affidabile. Se i dati finiscono per errore a un soggetto con cui hai un rapporto stabile e di cui puoi fidarti, per esempio un altro professionista tenuto al segreto che segnala l'errore e conferma la cancellazione, il rischio può diventare improbabile. Resta l'obbligo di documentare.
- La cifratura. Se i dati erano cifrati con un sistema adeguato, la chiave non è stata compromessa ed esiste una copia, la perdita di un dispositivo può non richiedere né la notifica né la comunicazione. Attenzione però: secondo le stesse linee guida un dispositivo può essere cifrato quando è spento ma non mentre è in stand-by.
8 casi tipici nello studio e come gestirli
Gli esiti della tabella sono orientativi: dipendono sempre dai dati coinvolti e dalle circostanze, e la decisione va motivata nel registro.
1. Email o PEC al destinatario sbagliato
È il caso più frequente e il più facile da sottovalutare. Contatta subito il destinatario, chiedi la cancellazione del messaggio e di eventuali copie e fattela confermare per iscritto. Se l'errore ha coinvolto più persone, le linee guida EDPB suggeriscono un messaggio di scuse con i destinatari in copia nascosta, l'invito a cancellare e l'avvertenza che non possono usare gli indirizzi visti.
Con un referto o una diagnosi finiti a uno sconosciuto, il rischio è di norma presente e spesso elevato: notifica e, se il rischio è elevato, comunicazione al paziente. Se invece il destinatario è affidabile, per esempio il medico curante sbagliato che ti segnala l'errore e conferma la cancellazione, il rischio può risultare improbabile e basta documentare (EDPB 9/2022, par. 114; EDPB 01/2021, caso 9).
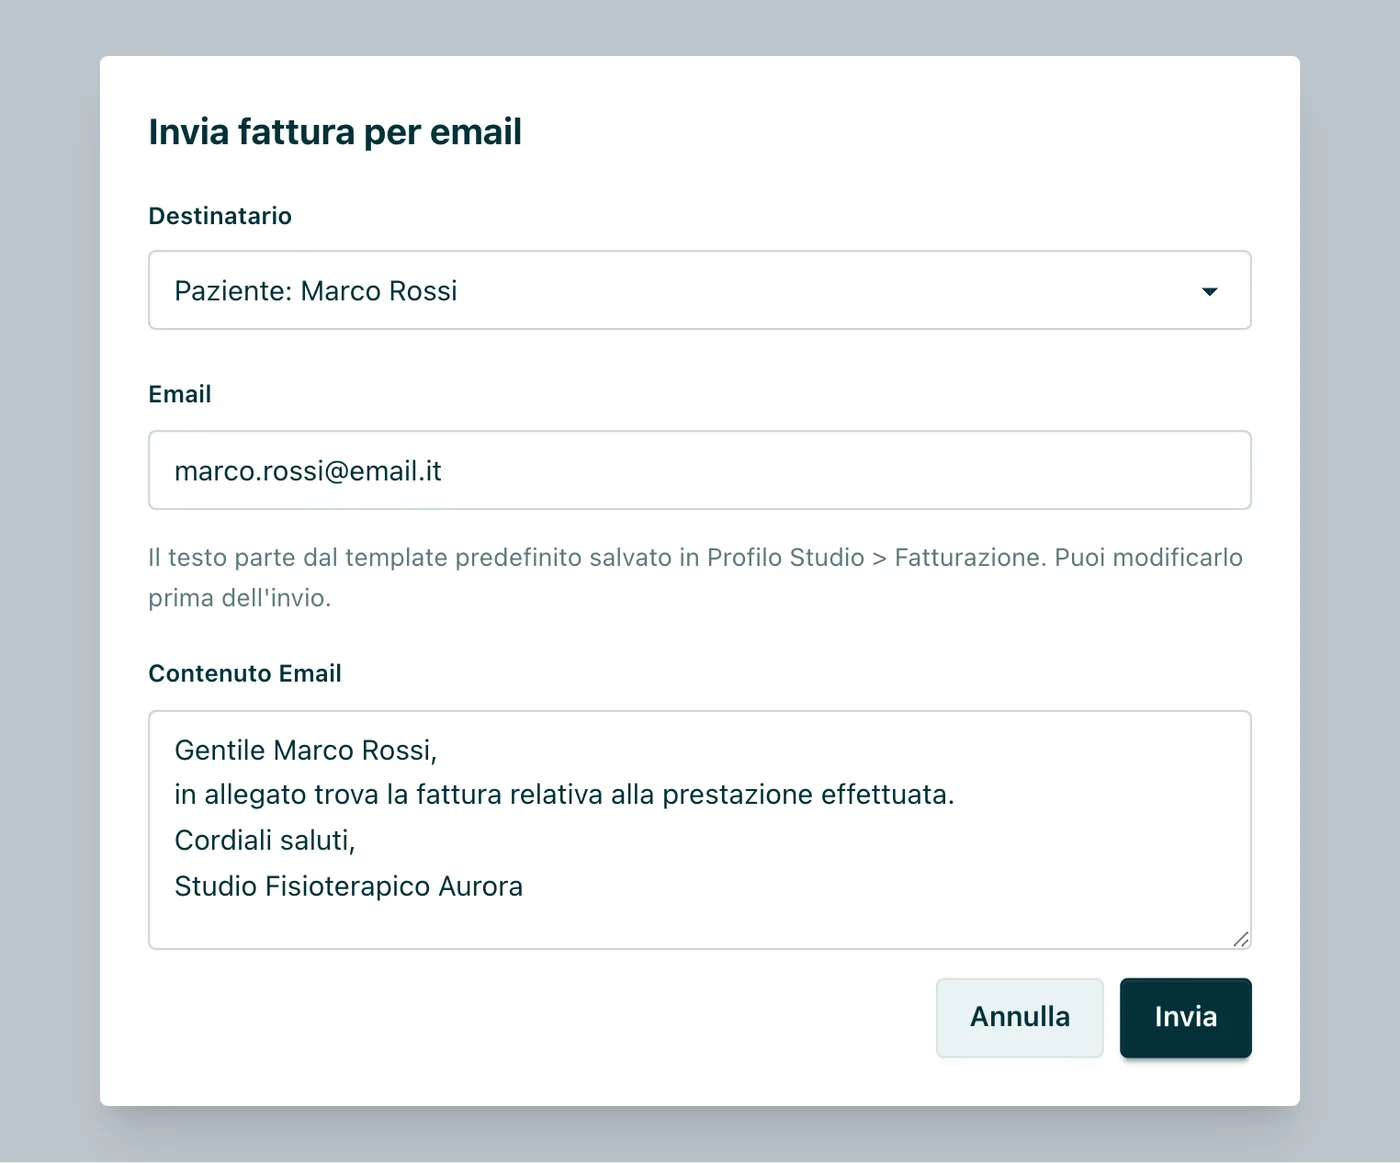
Per prevenirlo servono abitudini semplici, indicate dalle stesse linee guida: copia nascosta per gli invii multipli, ritardo di invio, completamento automatico degli indirizzi disattivato, doppio controllo prima di inviare documenti clinici. Con la fatturazione per professionisti sanitari di Appuntoo, quando invii una fattura per email l'indirizzo viene proposto dall'anagrafica del paziente o del genitore collegato invece di essere digitato ogni volta; se serve lo correggi solo per quel singolo invio.
2. Referto o documento consegnato alla persona sbagliata, anche tra omonimi
Allo sportello, per posta o nella scheda sbagliata: il meccanismo è lo stesso. Recupera il documento, chiedi a chi l'ha ricevuto di restituirlo o distruggerlo e di non usarne il contenuto, e verifica se l'errore ha toccato altri documenti dello stesso paziente.
Di norma servono sia la notifica sia la comunicazione, perché un dato sanitario è arrivato a chi non doveva conoscerlo. Nel 2022 il Garante ha sanzionato con 3.500 euro un'azienda socio-sanitaria per un referto imbustato e consegnato alla persona sbagliata, di cui l'azienda è venuta a sapere solo dalla lettera dell'avvocato di chi lo aveva ricevuto. Nel 2023 un centro medico è stato sanzionato con 10.000 euro perché, confondendo due omonimi, inviava a uno i promemoria delle visite dell'altro e gli aveva intestato fatture finite nella sua dichiarazione precompilata.
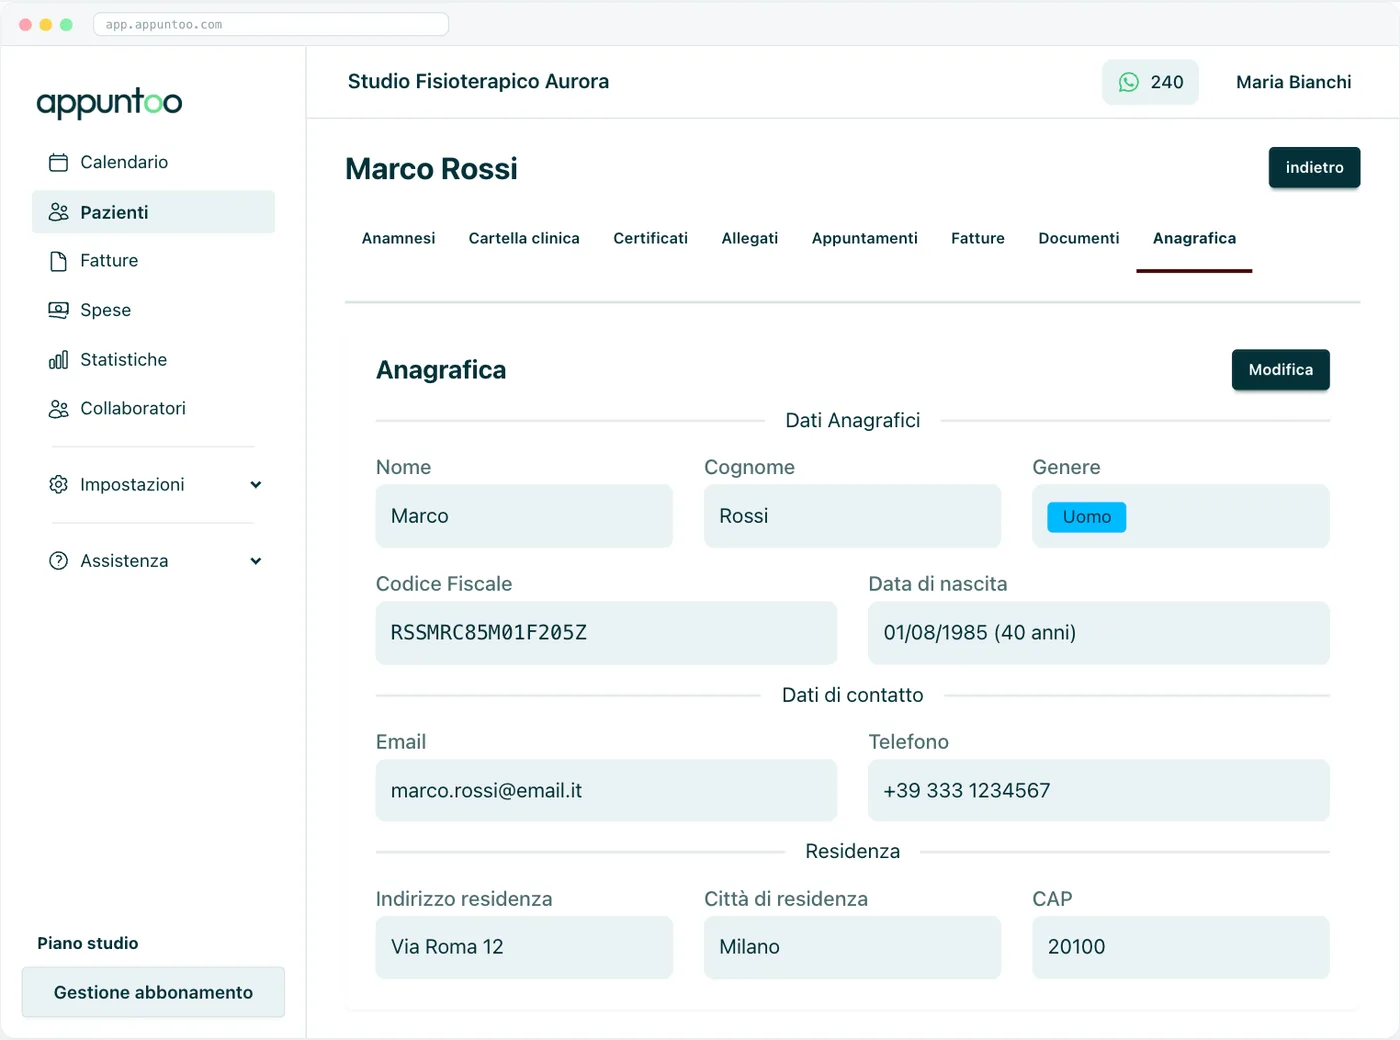
La prevenzione è identificare il paziente con almeno due elementi, per esempio codice fiscale e data di nascita, prima di consegnare, inviare o fatturare. In Appuntoo li trovi nella scheda Anagrafica del paziente, e il codice fiscale si può calcolare dai dati anagrafici per evitare errori di battitura.
3. Portatile, tablet o telefono rubato o smarrito
Presenta denuncia, blocca la SIM e, se avevi attivato la funzione, blocca o cancella il dispositivo da remoto. Poi fai l'inventario di che cosa conteneva: email, chat, foto di referti, file salvati come esportazioni di fatture o PDF di documenti clinici. Chiudi le sessioni dei servizi in cloud aperte su quel dispositivo e cambia le password.
Se usi un gestionale in cloud come Appuntoo, l'archivio dei pazienti sta sui server e non sul disco del portatile: restano da verificare i file salvati in locale e le sessioni rimaste aperte nel browser. Se il dispositivo era di un collaboratore, disattivarne l'account chiude subito tutte le sue sessioni; poi gli fai reimpostare la password dal link «Password dimenticata?» e lo riabiliti.
Un dispositivo cifrato, spento e protetto da una password robusta, con i dati disponibili anche altrove, di norma richiede solo la documentazione (EDPB 9/2022, allegato B, esempio i; EDPB 01/2021, caso 10). Un portatile senza protezioni con dati di pazienti richiede notifica e comunicazione (caso 11).
4. Ransomware sul computer dello studio
Scollega il computer dalla rete, fatti assistere da un tecnico per capire che tipo di attacco è e se i dati sono stati copiati, e presenta denuncia alla Polizia Postale. Ricorda che l'assenza di tracce nei registri di sistema non prova che i dati non siano stati sottratti: un attacco sofisticato può cancellarle.
Se il gestionale è in cloud, l'archivio non viene cifrato insieme ai file del computer. Chi controllava il PC, però, potrebbe aver usato le sessioni aperte nel browser: chiudile, cambia le password e verifica che cosa c'era in locale, come scansioni, esportazioni e cartelle condivise.
Le linee guida EDPB 01/2021 distinguono tre situazioni. Con copie integre, ripristino in poche ore e nessun segno di dati sottratti può bastare la documentazione (caso 1). In una struttura sanitaria in cui l'indisponibilità dei sistemi fa rinviare visite e interventi servono notifica e comunicazione ai pazienti coinvolti, anche se le copie c'erano (caso 3). Senza copie la notifica è necessaria (caso 2); se i dati sono stati anche sottratti servono notifica e comunicazione (caso 4), tanto più con dati sanitari. Nei casi sanzionati dal Garante il problema non era il ransomware in sé, ma le difese assenti: accessi remoti protetti solo da nome utente e password, sistemi non aggiornati, utenze amministrative condivise.
5. Cartella o fascicolo cartaceo smarrito
Cerca, ricostruisci i passaggi del fascicolo e verifica se ne esiste una copia digitale; se è uscito dallo studio, per esempio per una visita a domicilio, valuta la denuncia. Con dati sanitari e senza copie, la notifica è di norma necessaria e di solito anche la comunicazione al paziente: le linee guida EDPB considerano ad alto rischio il furto di un registro cartaceo con i dati sanitari dei pazienti (caso 12).
Nel 2022 il Garante ha sanzionato con 3.000 euro un'azienda socio-sanitaria territoriale per lo smarrimento di due cartelle cliniche cartacee, nonostante l'azienda avesse notificato le violazioni e adottato correttivi. Per prevenire: armadi chiusi, un registro delle uscite dei fascicoli e l'abitudine di caricare referti ed esami nella scheda digitale del paziente. Le regole su conservazione e valore legale sono nella guida alla cartella clinica elettronica.
6. Collaboratore o ex collaboratore che accede senza motivo
Consultare la scheda di un paziente senza averlo in cura, anche solo per curiosità, è un accesso non autorizzato e quindi una violazione della riservatezza. Lo stesso vale per l'ex collaboratore che entra con credenziali rimaste attive. Disattiva subito l'account, ricostruisci quali dati possono essere stati visti e valuta le misure verso la persona.
La notifica è di norma necessaria, perché sono stati consultati dati sanitari senza titolo; la comunicazione dipende da che cosa è stato visto e da chi. Nel settembre 2026 il Garante ha sanzionato con 24.000 euro un'azienda sanitaria in cui dei colleghi avevano consultato il dossier di una dipendente, che era anche paziente, per organizzare i turni: il dossier, ha ricordato l'Autorità, serve alla cura, e mancavano limiti di accesso e sistemi di allerta.
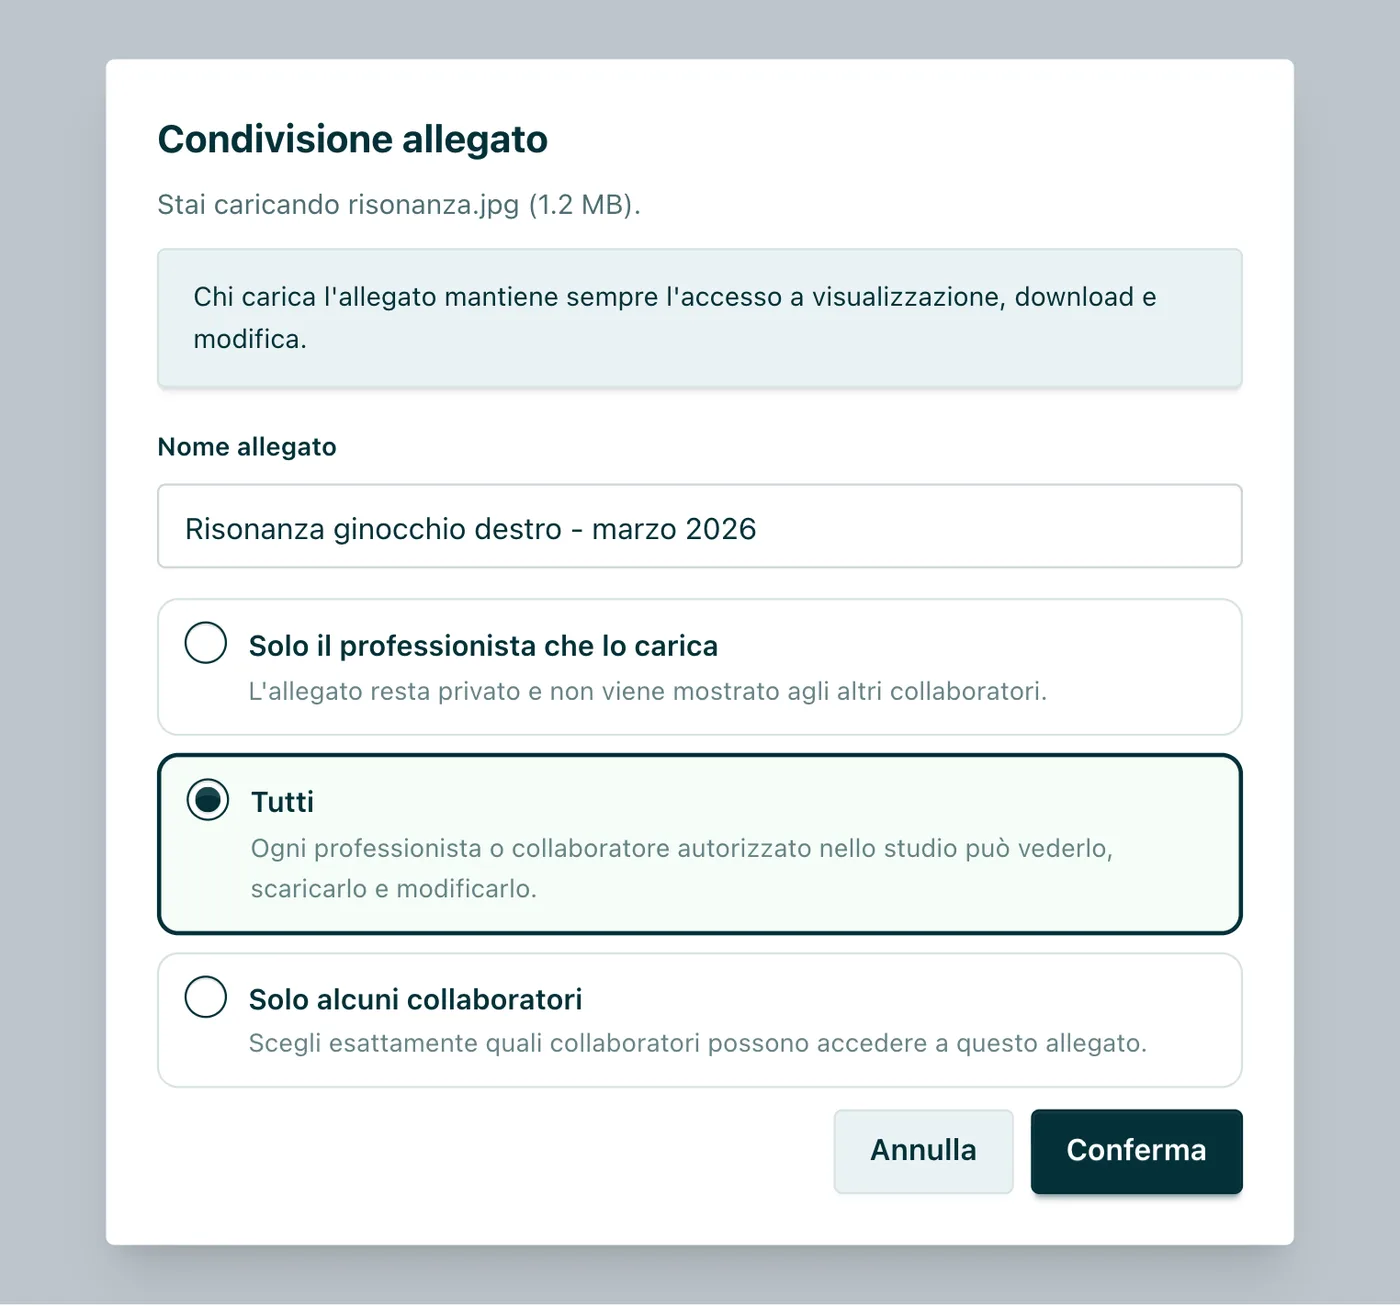
In Appuntoo ogni persona entra con un account personale. La Segreteria non vede anamnesi, cartella clinica, certificati e allegati finché il Proprietario non lo consente, mentre il Collaboratore vede in agenda solo i propri appuntamenti e non entra in fatture, spese e impostazioni. Per gli allegati più delicati scegli tu chi può aprirli.
7. Email a più pazienti con gli indirizzi in chiaro
Un avviso di chiusura per ferie inviato con tutti gli indirizzi nel campo «A» o «Cc» rivela a ciascun paziente chi altro è in cura nello studio. Per chi si occupa di salute mentale l'elenco stesso è un dato sulla salute: le linee guida EDPB citano proprio la mailing list di uno psicoterapeuta tra gli esempi in cui la notifica può essere obbligatoria (9/2022, allegato B, esempio x). Manda subito un messaggio di scuse in copia nascosta con l'invito a cancellare e valuta la notifica.
Per gli avvisi collettivi usa sempre la copia nascosta o un servizio dedicato. Per gli appuntamenti, invece, le conferme e i promemoria automatici di Appuntoo partono singolarmente al paziente o ai genitori collegati, senza altri pazienti in copia: un vantaggio concreto anche per il gestionale per psicologi, dove la riservatezza dell'elenco conta quanto quella della cartella.
8. Casella email violata o finto paziente al telefono
Se qualcuno entra nella casella dello studio, spesso dopo un'email di phishing, controlla subito le regole di inoltro automatico: le linee guida EDPB descrivono un caso in cui l'attaccante aveva creato regole per girare all'esterno le email contenenti certe parole (caso 18). Cambia la password, chiudi le sessioni, elimina le regole sospette, attiva la verifica in due passaggi se il servizio la offre e valuta quali email con dati di pazienti erano nella casella.
Il finto paziente è l'altra faccia dello stesso problema: qualcuno telefona spacciandosi per un paziente e, rispondendo a domande su dati facili da conoscere, ottiene informazioni o fa cambiare l'indirizzo email. L'EDPB considera ad alto rischio un caso di questo tipo (caso 17) e raccomanda verifiche che non si basino su dati noti a terzi: per esempio richiamare il numero registrato in anagrafica o mandare una conferma al recapito già presente.
Se tra le informazioni esposte ci sono le credenziali del Sistema TS, cambia subito la password sul portale, come spiega la guida alle credenziali del Sistema TS, e aggiornala in Appuntoo, dove la pagina delle credenziali è visibile solo al Proprietario.
Account personali, permessi per ruolo e accessi che si chiudono in un clic: meno danni se qualcosa va storto Prova Appuntoo gratis per 14 giorni → Nessuna carta di credito · Attivazione in 2 minuti
La notifica al Garante: cosa preparare e come si invia
Dal 1° luglio 2021 la notifica si invia solo con la procedura telematica sul portale dei servizi online del Garante, come stabilito dal provvedimento n. 209 del 27 maggio 2021. Molte guide online indicano ancora l'invio via PEC: è un'indicazione superata. La pagina del Garante sulla violazione dei dati riassume obblighi e strumenti, compresa l'autovalutazione.
Il contenuto minimo è fissato dall'art. 33, par. 3 del GDPR. Prepararlo prima di aprire la procedura ti fa risparmiare tempo prezioso.
Qualche indicazione pratica:
- Notifica in più fasi. Se le informazioni non sono complete, invia subito una notifica preliminare e integrala appena ne sai di più: è la strada seguita anche in alcuni dei casi esaminati dal Garante e citati più avanti.
- Chi notifica. Il titolare. Il fornitore può farlo per tuo conto solo se il contratto lo prevede, e la responsabilità resta comunque tua (EDPB 9/2022, par. 48). Se lavori in un'associazione di professionisti con più contitolari, l'accordo tra voi deve stabilire chi se ne occupa.
- Il DPO. Se lo hai nominato, coinvolgilo subito: le linee guida gli assegnano un ruolo chiave nella gestione e nella notifica.
- Gli altri canali. La denuncia alle forze dell'ordine per furti e attacchi informatici è un passo distinto dalla notifica al Garante, che resta dovuta. Le strutture di dimensioni medie o grandi verifichino anche gli obblighi di notifica degli incidenti previsti dalla disciplina NIS (D.Lgs. 138/2024), che di regola non riguarda i piccoli studi.
Comunicazione ai pazienti: modello da adattare
Quando il rischio è elevato, la comunicazione all'interessato deve descrivere «con un linguaggio semplice e chiaro» la natura della violazione e contenere almeno il contatto a cui rivolgersi, le probabili conseguenze e le misure adottate (art. 34, par. 2). Le linee guida EDPB aggiungono alcune regole:
- Messaggio dedicato. Non va inserito in una newsletter o in un avviso generico, e un post sul sito o un comunicato da soli non bastano.
- Canale giusto. Usa quello abituale con il paziente, come email, telefonata seguita da uno scritto o lettera, ma mai il canale compromesso dalla violazione: potrebbe essere usato da chi si finge lo studio.
- Consigli pratici. Se serve, spiega al paziente che cosa può fare per proteggersi, per esempio diffidare di richieste di dati o pagamenti fatte a nome dello studio.
- Pazienti minorenni. Scrivi ai genitori, con le stesse attenzioni che usi per le altre comunicazioni sanitarie.
La comunicazione non serve in tre casi (art. 34, par. 3): se i dati erano resi incomprensibili, per esempio con la cifratura; se hai preso misure che rendono improbabile il rischio elevato; se contattare le persone richiederebbe uno sforzo sproporzionato, ma allora va fatta una comunicazione pubblica altrettanto efficace. Il Garante, però, può ordinarla: nel 2023 ha imposto a un'azienda sanitaria di scrivere entro 15 giorni, uno per uno, ai pazienti i cui dati erano finiti online dopo un ransomware, perché gli avvisi sul sito non bastavano. Se le forze dell'ordine chiedono di attendere per non ostacolare le indagini, la comunicazione può slittare, ma solo per il tempo necessario.
Ecco un modello da adattare, scritto con il «Lei» che di solito si usa con i pazienti:
Oggetto: Comunicazione relativa ai Suoi dati personali
Gentile [Nome Cognome],
Le scriviamo per informarLa di un episodio che riguarda alcuni Suoi dati personali. Il [data], [descrizione semplice: per un errore di invio, un'email con il referto del Suo esame del [data] è stata recapitata a un'altra persona / il computer della nostra accettazione è stato colpito da un attacco informatico].
Quali dati sono coinvolti: [nome, cognome, data di nascita, esito dell'esame].
Che cosa può comportare: [che una persona estranea sia venuta a conoscenza di queste informazioni. Al momento non ci risultano utilizzi impropri].
Che cosa abbiamo fatto: [abbiamo chiesto e ottenuto la cancellazione del messaggio, confermata per iscritto dal destinatario; abbiamo introdotto un doppio controllo prima di ogni invio; abbiamo notificato l'accaduto al Garante per la protezione dei dati personali il [data]].
Che cosa Le consigliamo: [diffidi da email, SMS o telefonate che Le chiedono dati o pagamenti a nome dello studio; per qualsiasi dubbio ci chiami al numero indicato qui sotto].
Per informazioni: [nome del referente o del DPO], [telefono], [email].
Ci scusiamo per l'accaduto e restiamo a Sua disposizione.
[Nome dello studio o del professionista]
Da evitare: minimizzare («nulla di grave»), usare un linguaggio tecnico, attribuire la colpa al destinatario o a un collaboratore, promettere ciò che non sai, come «nessun dato è stato copiato» quando non puoi escluderlo.
Se devi scrivere a più pazienti, in Appuntoo puoi preparare la lettera come modello con i segnaposto del paziente e generarla dalla scheda di ciascuno, con nome e dati già compilati e pronta da stampare: una copia resta tra i documenti del paziente, utile come traccia del testo comunicato. È lo stesso strumento dei modelli di documenti con segnaposto che usi per consensi e informative.
Registro delle violazioni: esempio compilato
L'art. 33, par. 5 non impone un formato. Le linee guida EDPB precisano che le violazioni possono essere documentate anche all'interno del registro delle attività di trattamento dello studio, purché siano riconoscibili e si possano estrarre su richiesta. Per ogni episodio servono: date e orari, fatti, dati e persone coinvolte, conseguenze, valutazione del rischio con la motivazione, decisioni su notifica e comunicazione, misure adottate.
Quanto conservare il registro? Il GDPR non fissa un termine: se contiene dati personali, lo stabilisci tu in base al tempo in cui potresti doverlo esibire per dimostrare di aver rispettato le regole (EDPB 9/2022, par. 124). I criteri generali sono nella guida su quanto tempo conservare cartelle cliniche, fatture e consensi.
Cosa ha sanzionato il Garante: 8 casi reali in sanità
Tutti i provvedimenti sono consultabili sul sito del Garante. Li abbiamo letti per intero e li riportiamo senza nomi.
Tre lezioni valgono anche per lo studio più piccolo:
- La notifica non è un'autodenuncia da evitare. È un obbligo, e farla presto conta a favore: nel caso del fornitore di software del 2026 la notifica tempestiva e la collaborazione sono state considerate circostanze favorevoli. Non sono bastate però a evitare la sanzione, perché le misure di sicurezza erano carenti.
- L'errore banale costa meno della disorganizzazione. Un referto o due cartelle smarrite sono costati poche migliaia di euro; le carenze strutturali molto di più.
- Il paziente se ne accorge comunque. Diversi casi sono emersi dal reclamo di chi aveva subito la violazione o dalla lettera di un avvocato, non da un controllo.
Le sanzioni massime restano alte: fino a 10 milioni di euro o al 2% del fatturato mondiale annuo per le violazioni degli obblighi di notifica, comunicazione e sicurezza (art. 83, par. 4) e fino a 20 milioni o al 4% per quelle sui principi, come integrità e riservatezza (art. 83, par. 5).
Come prevenire un data breach nello studio: 10 misure
- Una procedura di una pagina e un responsabile. Chi avvisare e in che ordine, i numeri utili (tecnico informatico, fornitori, consulente privacy o DPO), il collegamento alla procedura del Garante, il modello di comunicazione e il registro.
- Formazione breve e ripetuta. Chi lavora con te deve riconoscere un incidente e dirtelo subito, senza paura di essere giudicato. Mansioni e obblighi di chi sta al bancone sono nella guida alla segretaria di studio medico.
- Account personali e uscite ordinate. Mai utenze condivise; il giorno in cui qualcuno lascia lo studio, il suo accesso si disattiva.
- Accesso minimo necessario. La segreteria non ha bisogno di leggere le anamnesi; un collaboratore non ha bisogno delle fatture.
- Dispositivi protetti. Cifratura del disco, blocco automatico dello schermo, codice di sblocco sui telefoni, localizzazione e cancellazione da remoto attive.
- Aggiornamenti e copie di sicurezza. Sistema operativo, browser e programmi aggiornati; copie dei dati tenuti in locale separate dai sistemi di lavoro e provate davvero. Le differenze tra archivio in studio e archivio in cloud sono spiegate nel confronto tra gestionale cloud e on-premise.
- Posta elettronica sotto controllo. Copia nascosta per gli invii multipli, ritardo di invio, completamento automatico disattivato e verifica in due passaggi sulla casella dello studio.
- Identificazione del paziente. Due elementi prima di consegnare, inviare o fatturare; al telefono, richiama il numero registrato in anagrafica prima di dare informazioni.
- Messaggi con il minimo indispensabile. Data, ora, luogo e recapito; niente diagnosi nell'oggetto delle email, negli SMS o su WhatsApp. Esempi di testi sobri sono nella guida ai promemoria WhatsApp per i pazienti.
- Fornitori seri e meno dati. Ogni fornitore che tratta dati per tuo conto va nominato responsabile con un contratto che preveda l'avviso tempestivo delle violazioni; e i dati che non conservi più non possono essere violati.

Come Appuntoo ti aiuta a prevenire e contenere un data breach
Nessun software notifica al posto tuo né ti mette in regola da solo: le decisioni restano del titolare. Un gestionale, però, può ridurre le occasioni di errore e, se qualcosa va storto, limitare quanti dati sono esposti e farti reagire in pochi minuti. Ecco che cosa trovi in Appuntoo, pensato per il professionista singolo e per i poliambulatori con più professionisti.
Un accesso si chiude in pochi secondi
Il Proprietario, o un Amministratore nel piano Studio, apre la scheda dell'utente, toglie la spunta «Abilitato» e salva: la persona viene disconnessa e tutte le sue sessioni si chiudono, su qualsiasi dispositivo. È la mossa giusta quando un collaboratore se ne va, quando un dispositivo viene rubato o quando sospetti che delle credenziali siano finite in mani sbagliate. Lo storico resta nello studio e la persona si può riabilitare. La gestione dei collaboratori di Appuntoo ti mostra sempre chi è abilitato e chi no.
Ognuno vede solo ciò che gli serve
Ogni persona entra con un account personale e uno di quattro ruoli: Proprietario, Amministratore, Collaboratore, Segreteria. Il nuovo account Segreteria parte senza accesso ad anamnesi, cartella clinica, certificati e allegati, e solo il Proprietario può concederlo; il Collaboratore vede in agenda solo i propri appuntamenti e non entra in fatture, spese e impostazioni. Meno persone vedono un dato, più piccola è la violazione se un account viene compromesso. Il dettaglio sezione per sezione è nella guida ai permessi della Segreteria.
Allegati cifrati, con la visibilità che scegli tu
Referti, esami e immagini caricati nella scheda del paziente sono cifrati con una chiave dedicata a ogni file, protetta a sua volta da una chiave dello studio. Per ogni allegato scegli chi può vederlo: solo chi lo carica, tutti i professionisti autorizzati o alcuni colleghi selezionati; un allegato privato non lo vede nessun altro, nemmeno il Proprietario. Caricare i referti nella scheda paziente con cartella e allegati invece di lasciarli nella cartella dei file del computer riduce anche il rischio del caso ransomware. Il passo passo è nella guida agli allegati del paziente.
Messaggi alla persona giusta, con il minimo indispensabile
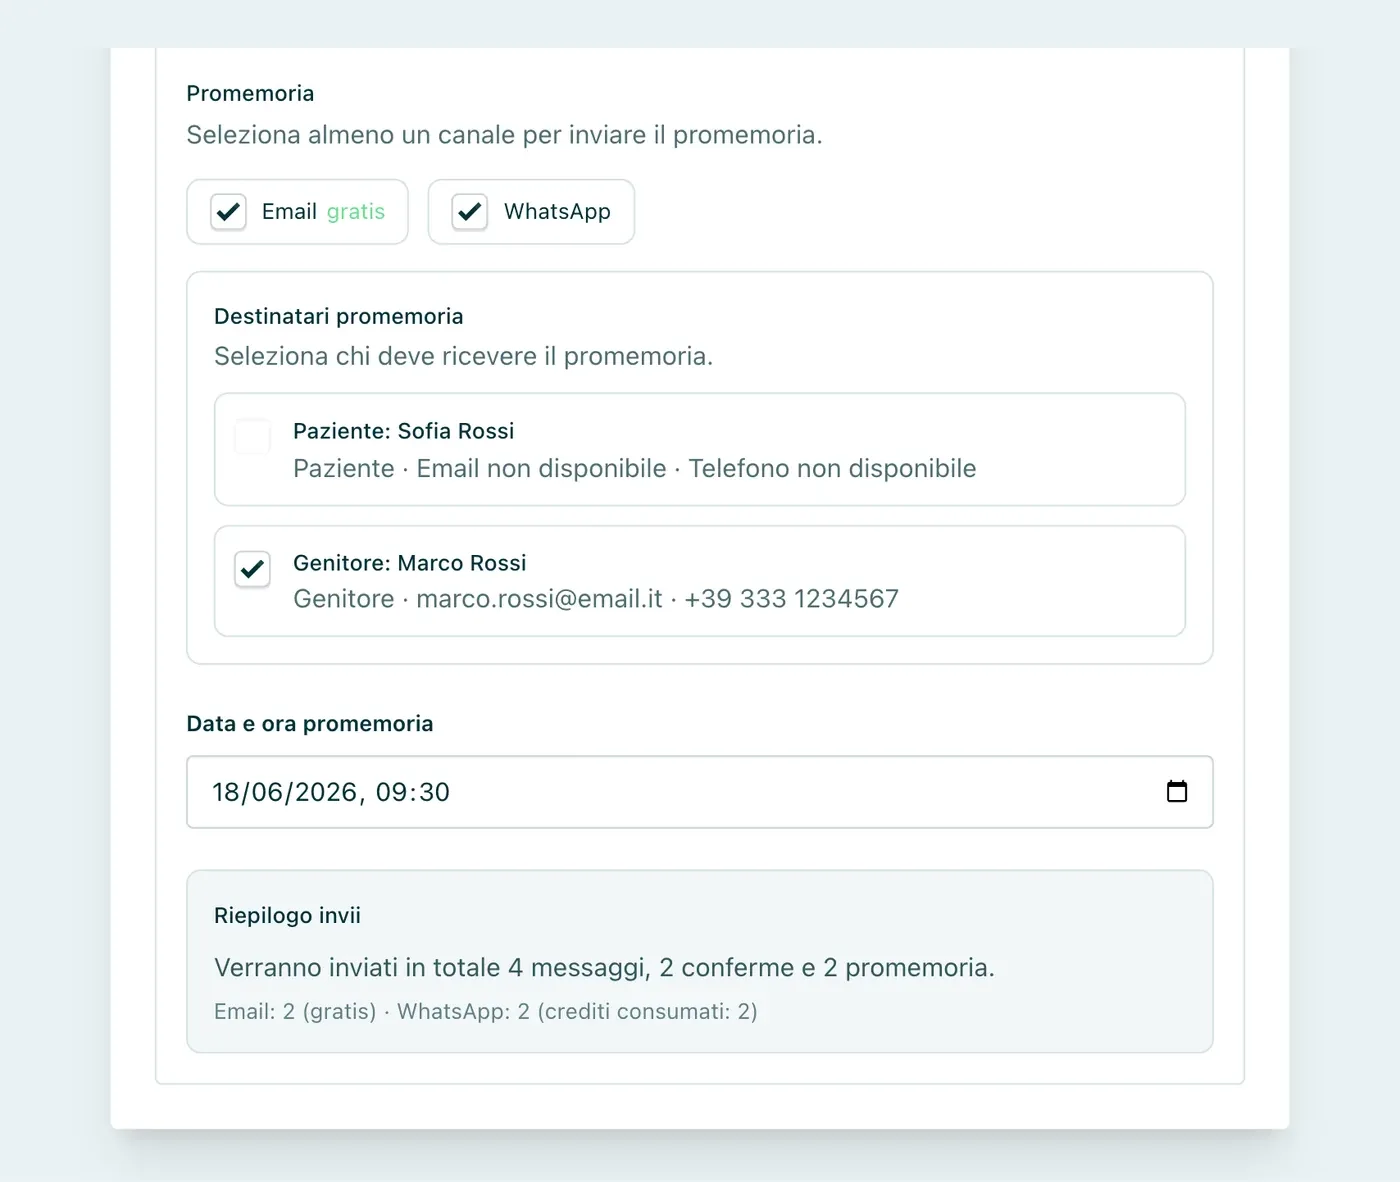
Per ogni appuntamento scegli canali e destinatari di conferma e promemoria tra il paziente e i genitori collegati, e ogni messaggio parte a un destinatario alla volta. Le conferme e i promemoria via email, gratuiti e illimitati in tutti i piani, riportano data, orario e il titolo dell'appuntamento o il nome della prestazione: scegli denominazioni sobrie, come «Visita» o «Seduta», così che un'email finita all'indirizzo sbagliato dica il meno possibile. I promemoria WhatsApp automatici, inclusi nei piani a pagamento, non indicano la prestazione e chiedono di non rispondere direttamente.
L'archivio non sta sul computer dello studio
Appuntoo è 100% cloud: l'archivio dei pazienti non viaggia con il portatile e non viene cifrato da un ransomware che colpisce il PC dell'accettazione. Restano da proteggere i file che salvi in locale e le sessioni aperte, come abbiamo visto nei casi 3 e 4. La piattaforma è ospitata su server Hetzner nell'Unione europea, ogni studio ha un database separato dagli altri e la privacy policy indica tra le misure adottate autenticazione, controllo degli accessi, backup e log di sistema. Per i dati che inserisci nel gestionale lo studio è titolare e Appuntoo è responsabile del trattamento: come ogni responsabile, se venisse a conoscenza di una violazione di quei dati dovrebbe informarti senza ingiustificato ritardo (art. 33, par. 2).
Quanto costa
I dettagli sono nella pagina piani e prezzi di Appuntoo. I piani a pagamento hanno 14 giorni di prova senza carta di credito e nessun vincolo: disdici quando vuoi.
Cosa resta a te
Per chiarezza, ecco che cosa un gestionale non fa al posto tuo:
- La gestione della violazione. Procedura, valutazione del rischio, notifica, comunicazione ai pazienti e registro restano del titolare: Appuntoo non ha un modulo per i data breach e non invia nulla al Garante.
- Il tracciamento delle consultazioni. Le operazioni sugli allegati, cioè caricamento, anteprima, salvataggio sul dispositivo, cambio di visibilità ed eliminazione, sono registrate sui server con utente, data, indirizzo IP e browser, ma non c'è un'interfaccia per consultarle, e la semplice apertura di una scheda non viene tracciata. Se sospetti un accesso improprio, ragiona sullo scenario peggiore.
- Il testo del diario clinico, a differenza degli allegati, non è cifrato a livello applicativo: è protetto dai permessi per ruolo e dal database separato dello studio.
- Ciò che sta fuori dal gestionale: computer, telefoni, posta elettronica, rete e archivio cartaceo dello studio.
Ruoli, permessi e accessi revocabili in un clic: la prima difesa contro un data breach nello studio Prova Appuntoo gratis per 14 giorni → Nessuna carta di credito · Attivazione in 2 minuti
Domande Frequenti
Entro quanto va notificato un data breach al Garante?
Senza ingiustificato ritardo e, ove possibile, entro 72 ore da quando ne sei venuto a conoscenza con ragionevole certezza, contando anche sabati, domeniche e festivi. Si usa la procedura telematica del Garante. Se non hai tutte le informazioni puoi notificare in più fasi; oltre le 72 ore devi indicare i motivi del ritardo.
Devo notificare ogni violazione dei dati?
No. La notifica serve quando la violazione presenta un rischio per i diritti e le libertà delle persone; se il rischio è improbabile, per esempio perché i dati erano cifrati in modo adeguato e ne hai una copia, basta documentarla. Ogni violazione va comunque annotata nel registro con la motivazione della scelta. Con i dati sanitari, nel dubbio, conviene notificare.
Un'email inviata al paziente sbagliato è un data breach?
Sì, è una violazione della riservatezza, anche se accidentale. Se contiene dati sanitari e il destinatario è uno sconosciuto, di norma va notificata e spesso comunicata al paziente. Se il destinatario è affidabile, per esempio un medico tenuto al segreto che segnala l'errore e conferma la cancellazione, il rischio può risultare improbabile: in quel caso la documenti senza notificarla.
Devo avvisare tutti i pazienti coinvolti?
Solo se la violazione presenta un rischio elevato per loro (art. 34). Non serve se i dati erano resi incomprensibili, per esempio con la cifratura, o se hai preso misure che rendono improbabile il rischio elevato; se contattarli richiede uno sforzo sproporzionato, fai una comunicazione pubblica altrettanto efficace. Il Garante può comunque ordinarti di avvisarli.
Mi hanno rubato il telefono con le chat dei pazienti: cosa faccio?
Denuncia il furto, blocca la SIM e, se avevi attivato la funzione, blocca o cancella il telefono da remoto. Poi fai l'inventario di che cosa conteneva: chat, foto di referti, email, file. Se il telefono era cifrato e protetto da un codice robusto e i dati sono disponibili altrove, il rischio può essere improbabile; altrimenti, con dati sanitari, prepara notifica e comunicazione. In ogni caso annota tutto nel registro delle violazioni.
Cosa rischio se non notifico un data breach?
Le violazioni degli obblighi di notifica, comunicazione e sicurezza possono costare fino a 10 milioni di euro o al 2% del fatturato mondiale annuo (art. 83, par. 4), quelle sui principi fino a 20 milioni o al 4%. Il Garante gradua l'importo: nei casi sanitari citati in questa guida va da 3.000 a 30.000 euro, e la notifica tempestiva è valutata a favore.
Se il data breach riguarda il fornitore del gestionale, chi lo notifica?
Il titolare, cioè tu. Il fornitore, come responsabile del trattamento, deve informarti senza ingiustificato ritardo e aiutarti con le informazioni; può notificare per tuo conto solo se il contratto lo prevede, ma la responsabilità resta tua. In Appuntoo lo studio è titolare dei dati inseriti nel gestionale e Appuntoo è responsabile del trattamento.
Il registro delle violazioni è obbligatorio anche se lavoro da solo?
Sì. L'art. 33, par. 5 vale per ogni titolare, senza soglie di dimensione: anche il singolo professionista documenta ogni violazione, comprese quelle non notificate. Puoi tenerlo come documento a parte o dentro il registro dei trattamenti del tuo studio, purché le violazioni si possano estrarre su richiesta.
Conclusione
Un data breach sanitario non si gestisce improvvisando. Nella prima ora contieni il danno; poi accerti i fatti, valuti il rischio, notifichi al Garante entro 72 ore se il rischio c'è, avvisi i pazienti se è elevato e documenti tutto, anche quando decidi di non notificare. I casi esaminati dal Garante lo confermano: le violazioni nascono più spesso al bancone e nella casella email che negli attacchi informatici, e chi ha una procedura pronta reagisce prima e meglio.
Il kit minimo da tenere pronto nello studio:
- la procedura di una pagina con i contatti utili;
- il collegamento alla procedura telematica del Garante;
- il modello di comunicazione ai pazienti;
- il registro delle violazioni, anche dentro il registro dei trattamenti;
- l'elenco dei fornitori che trattano dati per tuo conto.
Il resto lo fanno le abitudini e gli strumenti giusti: account personali, accessi minimi, allegati cifrati, messaggi sobri e indirizzati alla persona giusta. Per tutte le altre regole della privacy in studio torna alla guida completa al GDPR per lo studio medico.
Proteggi i dati dei tuoi pazienti con ruoli, permessi e allegati cifrati, a partire dal piano Free Prova Appuntoo gratis per 14 giorni → Nessuna carta di credito · Attivazione in 2 minuti
Fonti ufficiali consultate il 13 ottobre 2026
- Regolamento (UE) 2016/679: testo su EUR-Lex (artt. 4, 32, 33, 34, 83; considerando 75, 76, 85-88).
- Regolamento (CEE, Euratom) n. 1182/71 sui termini: testo su EUR-Lex (art. 3).
- Garante per la protezione dei dati personali: pagina sulla violazione dei dati; procedura telematica di notifica e autovalutazione; provvedimento n. 209 del 27 maggio 2021; i provvedimenti citati nella tabella delle sanzioni.
- EDPB: linee guida 9/2022 sulla notifica delle violazioni (versione 2.0 del 28 marzo 2023); linee guida 01/2021 sugli esempi di violazione (versione 2.0 del 14 dicembre 2021).