«Il paziente nuovo deve firmare il consenso privacy?» «La segretaria può leggere le anamnesi?» «Posso mandare il promemoria su WhatsApp?» Sono domande che arrivano in qualsiasi studio, di solito nel momento meno adatto. E quasi sempre nascondono la stessa incertezza: che cosa chiede davvero il GDPR a uno studio medico, oltre alla cartellina di moduli ereditata dal consulente di qualche anno fa?
Il GDPR per lo studio medico non è un adempimento da sbrigare una volta per tutte. I dati relativi alla salute rientrano nelle categorie particolari dell'articolo 9 del Regolamento, quelle con la protezione più alta, e il Garante non controlla soltanto gli ospedali. Ha sanzionato con 10.000 euro un medico che teneva le ricette dei pazienti appese a una tavoletta sul davanzale della finestra, visibili dal marciapiede, e nel 2025 un medico di medicina generale che aveva usato gli indirizzi email dei pazienti per la propria propaganda elettorale, con circa 500 destinatari in chiaro. In entrambi i casi sarebbero bastate regole semplici, non investimenti.
Questa guida mette in fila i 15 punti che uno studio sanitario privato deve presidiare, con il riferimento normativo accanto e la traduzione pratica per chi lavora da solo, con una segreteria o in un poliambulatorio. Dove serve rimanda agli approfondimenti: la guida alla cartella clinica elettronica per conservazione e valore legale e quella sulla differenza tra informativa privacy e consenso informato. Per la decisione clinica, invece, il riferimento è la Legge 219/2017 sul consenso alle cure. Per tradurre le autorizzazioni in permessi concreti trovi anche la gestione dei collaboratori con ruoli e permessi di Appuntoo.
Vedremo ruoli e nomine, basi giuridiche, informativa, registro, DPO e valutazione d'impatto, fornitori, sicurezza, data breach, conservazione, diritti dei pazienti, email e WhatsApp, sito e cookie, videosorveglianza, FSE e dossier, poi i provvedimenti reali del Garante e gli errori più comuni. Se vuoi applicare subito i permessi per ruolo nel tuo studio, puoi provare Appuntoo gratis per 14 giorni, senza carta di credito.
Questa guida ha finalità informative e non sostituisce la consulenza di un esperto privacy o del tuo DPO, se lo hai nominato. Norme, linee guida e provvedimenti citati sono stati verificati sulle fonti ufficiali il 13 ottobre 2026.
La checklist GDPR dello studio medico in sintesi
Il GDPR non contiene un elenco di moduli obbligatori: chiede al titolare di decidere, applicare e saper dimostrare ciò che fa (principio di responsabilizzazione, art. 5, par. 2). Per uno studio sanitario questo si traduce in 15 punti di controllo.
Puoi usarla come indice: ogni punto è spiegato qui sotto, con gli errori tipici e, dove serve, con il modo in cui lo gestisci in Appuntoo.
1. Chiarisci i ruoli: titolare, contitolari, responsabili e autorizzati
Prima dei moduli viene una domanda: chi risponde di cosa? Il GDPR distingue quattro figure e in uno studio sanitario si incontrano tutte.
- Titolare del trattamento (artt. 4 e 24): chi decide perché e come si trattano i dati. Nello studio individuale è il professionista; in una società o in un poliambulatorio è, di regola, la struttura. Il titolare risponde dell'intero trattamento e deve poter dimostrare di rispettare le regole.
- Contitolari (art. 26): due o più soggetti che decidono insieme finalità e mezzi. Può essere il caso di professionisti con partita IVA propria che condividono pazienti, agenda e archivio clinico. Serve un accordo che ripartisca gli obblighi, il cui contenuto essenziale va messo a disposizione dei pazienti.
- Responsabile del trattamento (art. 28): il soggetto esterno che tratta i dati per tuo conto e secondo le tue istruzioni, come il fornitore del gestionale in cloud o l'assistenza informatica. Ne parliamo al punto 7.
- Persone autorizzate (art. 29 GDPR e art. 2-quaterdecies del Codice privacy): chi lavora sotto la tua autorità, cioè segretaria, collaboratori, tirocinanti. Non sono «responsabili» nel senso del GDPR: sono autorizzati e seguono le tue istruzioni (punto 2).
Attenzione agli automatismi. Commercialista, consulente del lavoro o laboratorio esterno non diventano responsabili solo perché ricevono dati dallo studio: conta chi decide finalità e mezzi, come spiegano le linee guida EDPB 07/2020 sui concetti di titolare e responsabile. Un professionista che usa i dati per adempiere obblighi propri, decidendo in autonomia come farlo, è di norma un titolare autonomo: non va nominato responsabile, ma la comunicazione dei dati deve avere comunque una base giuridica.
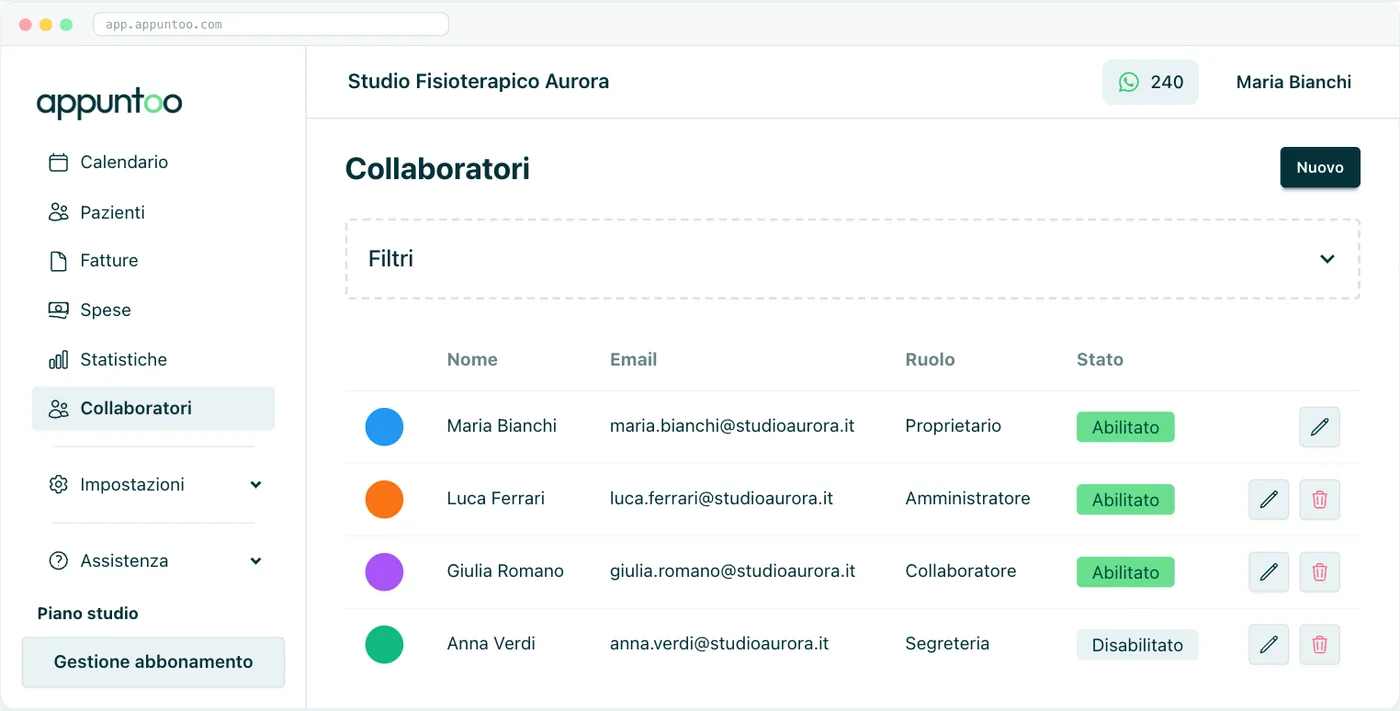
Nel gestionale i ruoli tecnici sono un'altra cosa rispetto ai ruoli privacy, ma servono proprio a tradurre le autorizzazioni in permessi. In Appuntoo, per esempio, ogni persona ha un account personale con uno di quattro ruoli (Proprietario, Amministratore, Collaboratore, Segreteria) e uno stato Abilitato o Disabilitato.
2. Autorizza e istruisci chi lavora con te
Chiunque nello studio tratti dati dei pazienti deve essere autorizzato e istruito. L'articolo 29 del GDPR stabilisce che chi agisce sotto l'autorità del titolare tratta i dati soltanto su sue istruzioni; l'articolo 2-quaterdecies del Codice privacy lascia al titolare la scelta del modo in cui autorizzare queste persone. La forma scritta non è imposta, ma è quella che ti permette di dimostrarlo.
Per ogni persona la lista è breve:
- Lettera di autorizzazione con i trattamenti consentiti (agenda, anagrafiche, fatture, eventuali dati clinici) e i relativi limiti.
- Impegno di riservatezza. L'art. 9, par. 3 del GDPR consente il trattamento dei dati sanitari per finalità di cura quando avviene da parte o sotto la responsabilità di un professionista tenuto al segreto professionale, o di altra persona soggetta a un obbligo di segretezza. Per chi non è vincolato dal segreto professionale serve una clausola nel contratto o nella lettera.
- Accessi limitati al necessario. Chi gestisce agenda e fatture non ha bisogno, di regola, di leggere diario clinico e anamnesi.
- Credenziali personali. Un account per persona e nessuna utenza condivisa: è l'unico modo di sapere chi ha fatto cosa.
- Formazione breve e ripetuta su password, schermo, telefono e uso del WhatsApp personale.
- Uscita ordinata. Quando qualcuno lascia lo studio disattivi subito il suo account e recuperi chiavi e dispositivi.
Il terzo punto non è teoria. Nel 2025 il Garante ha sanzionato una casa di cura privata che, tra le altre violazioni, consentiva al personale amministrativo di consultare dati clinici non necessari alle sue funzioni (provvedimento n. 487 dell'11 settembre 2025). Per mansioni, contratto e obblighi della figura trovi la guida alla segretaria di studio medico.
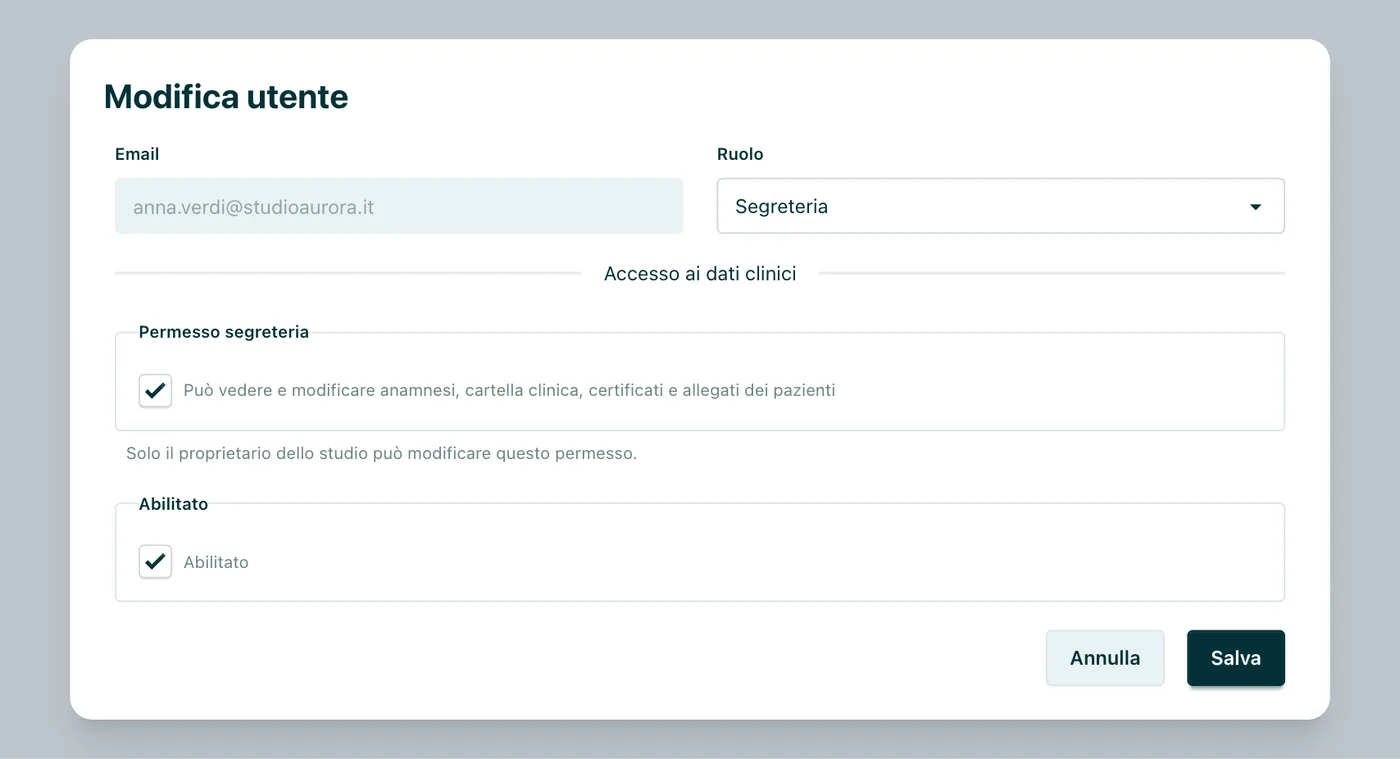
In Appuntoo ogni nuovo account Segreteria parte senza accesso ai dati clinici: anamnesi, cartella clinica, certificati e allegati diventano visibili solo se il Proprietario spunta il permesso dedicato, che nessun altro ruolo può modificare. Per revocarlo basta togliere la spunta.
3. Verifica le basi giuridiche: per curare non serve il consenso privacy
È il punto su cui circolano più moduli sbagliati. Per i trattamenti necessari alla cura, svolti da un professionista sanitario tenuto al segreto professionale, il consenso privacy non serve: la base giuridica è l'art. 9, par. 2, lett. h) e par. 3 del GDPR, a cui rinvia l'articolo 75 del Codice privacy. Il Garante lo ha chiarito nel provvedimento n. 55 del 7 marzo 2019: il professionista sanitario «non deve più richiedere il consenso del paziente per i trattamenti necessari alla prestazione sanitaria».
Questo non significa che il consenso sia sparito. Torna necessario per ciò che cura non è, o lo è solo in senso lato: lo stesso provvedimento cita le finalità promozionali, commerciali ed elettorali, le app mediche a cui accedono soggetti diversi dai sanitari, la consegna dei referti online, il Fascicolo sanitario elettronico e il dossier sanitario. E non va confuso con il consenso informato alle cure della Legge 219/2017, che riguarda la decisione clinica e si raccoglie sempre.
Tabella orientativa: le scelte concrete dipendono dall'organizzazione dello studio e vanno riportate nell'informativa e nel registro.
Due note pratiche. Le comunicazioni promozionali, anche una newsletter con consigli e offerte, richiedono di regola un consenso specifico, libero e separato dalle altre dichiarazioni: le regole sono riassunte nella guida al marketing sanitario consentito. E il fatto che le fatture per prestazioni sanitarie rese a persone fisiche non passino dal Sistema di Interscambio è, prima di tutto, una tutela della riservatezza dei pazienti: lo spieghiamo nella guida alla fatturazione elettronica sanitaria.
4. Prepara l'informativa e consegnala prima della prestazione
L'informativa è sempre obbligatoria (art. 13 GDPR) e deve essere concisa, trasparente e scritta con un linguaggio semplice (art. 12). Deve indicare almeno:
- identità e contatti del titolare e, se nominato, del DPO;
- finalità e base giuridica di ciascun trattamento;
- destinatari o categorie di destinatari, compresi i fornitori che trattano dati per tuo conto, come il gestionale e i servizi di messaggistica;
- eventuali trasferimenti fuori dall'Unione europea e le garanzie adottate;
- periodo di conservazione, o i criteri per stabilirlo;
- diritti del paziente, compreso il reclamo al Garante;
- per i trattamenti basati sul consenso, il diritto di revocarlo in qualsiasi momento.
Consegnala al primo contatto, prima della visita, tienine una copia in sala d'attesa e pubblicala sul sito. Il Garante, per i titolari con trattamenti complessi, suggerisce di fornire le informazioni in modo progressivo: prima quelle generali sulle prestazioni, poi quelle su attività particolari, come i referti online, solo ai pazienti interessati.
La legge non chiede di far firmare l'informativa. Poter dimostrare di averla consegnata, però, è utile: molti studi fanno firmare una presa visione, che non va confusa con un consenso. Per la distinzione completa tra i due documenti vedi la guida alle differenze tra informativa privacy e consenso informato. Per i pazienti minorenni l'informativa si rivolge ai genitori, mentre per le cure valgono le regole del consenso informato dei minori.
Gli errori più frequenti nelle informative degli studi:
- un unico modulo che mescola informativa, consenso privacy e consenso informato;
- il rinvio all'«art. 13 del D.Lgs. 196/2003», abrogato nel 2018;
- nessuna menzione di WhatsApp, prenotazioni online o del fornitore del gestionale;
- tempi di conservazione assenti o generici;
- la promessa che «i dati non lasciano mai lo studio» quando usi servizi in cloud.
In Appuntoo puoi preparare l'informativa come modello in Impostazioni, generarla dalla scheda del paziente e, dopo la firma su carta, registrare la presa visione: nella scheda resta lo stato Firmato o Non firmato.

5. Tieni il registro delle attività di trattamento
Molti professionisti pensano di esserne esonerati perché hanno meno di 250 dipendenti. Non è così. La deroga dell'art. 30, par. 5 non vale per chi tratta categorie particolari di dati o lo fa in modo non occasionale, e il Garante lo dice in modo esplicito. Nelle FAQ sul registro delle attività di trattamento cita tra gli obbligati i liberi professionisti che trattano dati sanitari, medici compresi; nel provvedimento del 7 marzo 2019 ricorda che non sono esentati i singoli professionisti sanitari, i medici di medicina generale e i pediatri di libera scelta.
Il registro ha forma scritta, anche elettronica, riporta la data in cui è stato creato e quella della revisione più recente e non si invia al Garante: si esibisce in caso di controllo. Per ogni trattamento indica finalità, categorie di interessati e di dati, destinatari, eventuali trasferimenti fuori dall'UE, termini di cancellazione e una descrizione generale delle misure di sicurezza.
Per uno studio le righe tipiche sono poche: prestazioni sanitarie e cartella, fatturazione e Sistema TS, agenda e promemoria, prenotazioni online, dati del personale, sito e cookie, videosorveglianza se presente. Il Garante mette a disposizione un modello semplificato per le piccole e medie imprese che si adatta bene anche allo studio professionale. Che cosa scrivere campo per campo, con le schede di uno studio tipo già compilate, lo trovi nella guida al registro dei trattamenti dello studio medico.
La regola d'oro è aggiornarlo quando cambia qualcosa: un nuovo software, un nuovo canale di comunicazione, un nuovo fornitore esterno. Un registro compilato nel 2018 e mai più aperto racconta al Garante esattamente il contrario di ciò che vorresti.
6. Valuta DPO e valutazione d'impatto, e scrivi perché
Il DPO (Responsabile della protezione dei dati). Il provvedimento del Garante del 7 marzo 2019 è chiaro: il singolo professionista sanitario che lavora in libera professione a titolo individuale non è tenuto a designarlo, e lo stesso vale per medici di medicina generale e pediatri di libera scelta, perché i loro trattamenti non sono «su larga scala». Lo sono invece, in linea generale, quelli di ospedali privati, case di cura e RSA.
Per studi associati, centri e poliambulatori la risposta dipende dai numeri: quanti pazienti, quanti dati, per quanto tempo, su quale territorio. Fai la valutazione e mettila per iscritto. Se nomini il DPO, anche volontariamente, devi pubblicarne i dati di contatto, comunicarli al Garante (art. 37, par. 7) e indicarli nell'informativa. Per l'organizzazione di una struttura con più professionisti trovi la guida al poliambulatorio: requisiti e organizzazione.
La DPIA (valutazione d'impatto, art. 35). Il considerando 91 del GDPR indica che il trattamento dei dati dei pazienti da parte di un singolo medico non è su larga scala e che, in questi casi, la valutazione d'impatto non dovrebbe essere obbligatoria. L'elenco del Garante allegato al provvedimento n. 467 dell'11 ottobre 2018 include però i trattamenti non occasionali di dati di soggetti vulnerabili, tra cui i pazienti, e quelli con tecnologie innovative, come dispositivi indossabili o sistemi di intelligenza artificiale, quando ricorre anche un altro criterio di rischio.
Per questo la scelta va motivata per iscritto. Per uno studio individuale che non usa tecnologie particolari, il considerando 91 offre un argomento solido per escluderla; strutture con grandi volumi, telemonitoraggio o strumenti di intelligenza artificiale dovrebbero invece farla, meglio se insieme al DPO.
Un caso sempre più frequente: incollare note cliniche in un assistente di intelligenza artificiale generico. Prima di farlo verifica chi tratta quei dati, dove e per quali scopi. Se non hai risposte chiare, non usarlo con dati che permettono di identificare il paziente.
7. Regola i rapporti con i fornitori (art. 28)
Ogni fornitore che tratta dati dei pazienti per tuo conto va nominato responsabile del trattamento con un contratto, o un altro atto giuridico, che contenga gli elementi dell'art. 28, par. 3: oggetto, durata, natura e finalità del trattamento, tipi di dati e categorie di interessati, oltre agli obblighi del fornitore. Tra questi: trattare i dati solo su tue istruzioni, vincolare il personale alla riservatezza, applicare misure di sicurezza adeguate, ricorrere a sub-responsabili solo con la tua autorizzazione, aiutarti con le richieste dei pazienti e con le violazioni, cancellare o restituire i dati alla fine del servizio, consentire verifiche.
I fornitori tipici di uno studio sono il gestionale in cloud, l'assistenza informatica, i servizi di posta e di archiviazione, i servizi di messaggistica, le piattaforme di videochiamata e chi gestisce il sito con i moduli di contatto.
Prima di scegliere, fai cinque domande:
- Dove sono ospitati i dati? E se ci sono trasferimenti fuori dall'UE, su quale base avvengono (decisione di adeguatezza, clausole contrattuali tipo)?
- Chi sono i sub-responsabili (hosting, invio di email e messaggi) e dove operano?
- Come esporto tutto se cambio fornitore, in quali formati e in quanto tempo? È il tema dei rischi del lock-in nei gestionali medici.
- Quando vengono cancellati i dati dopo la disdetta?
- Quali misure tecniche applica: cifratura, backup, controllo degli accessi? Per le differenze tra le architetture vedi il confronto tra gestionale cloud e on-premise.
Un esempio di come leggere i documenti di un fornitore. Nella privacy policy e nelle condizioni di servizio di Appuntoo lo studio è titolare e Appuntoo è responsabile del trattamento per i dati inseriti nel gestionale. La piattaforma è ospitata su server Hetzner nell'Unione europea; la privacy policy elenca tra i destinatari i fornitori di hosting, di pagamento e di comunicazione, come la WhatsApp Business API, e precisa che eventuali trasferimenti fuori dall'UE avvengono con le garanzie previste dal GDPR. Alla cessazione del servizio i dati restano disponibili per l'esportazione e, in assenza di richieste, vengono cancellati entro 12 mesi. Per il distinto servizio pubblico di prenotazione online, invece, Appuntoo rende al paziente una propria informativa: lo vediamo al punto 13.
Ruoli, permessi e allegati cifrati, in un gestionale ospitato nell'Unione europea Prova Appuntoo gratis per 14 giorni → Nessuna carta di credito · Attivazione in 2 minuti
8. Applica misure di sicurezza adeguate al rischio
Dal 2018 non esiste più un elenco di «misure minime» uguale per tutti. L'art. 32 chiede misure tecniche e organizzative adeguate al rischio: tra quelle citate ci sono la cifratura, la capacità di assicurare riservatezza, integrità e disponibilità dei sistemi, il ripristino tempestivo dei dati dopo un incidente e la verifica periodica dell'efficacia delle misure. L'art. 25 aggiunge la protezione dei dati fin dalla progettazione e per impostazione predefinita: i sistemi vanno configurati, già in partenza, per trattare soltanto i dati necessari.
Ecco come si traduce in uno studio.
Per le strutture che usano un archivio clinico condiviso tra più professionisti le aspettative salgono: le linee guida del Garante sul dossier sanitario chiedono profili di accesso differenziati, tracciamento delle operazioni, compresa la semplice consultazione, e sistemi di allerta sulle anomalie (punto 15).
9. Preparati al data breach prima che succeda
Una violazione dei dati personali è qualsiasi incidente di sicurezza che comporta, in modo accidentale o illecito, la distruzione, la perdita, la modifica, la divulgazione non autorizzata o l'accesso ai dati. In uno studio gli esempi sono quotidiani: il portatile rubato dall'auto, un ransomware sul computer della reception, un referto inviato alla persona sbagliata, un ex collaboratore con le credenziali ancora attive.
La procedura essenziale va scritta prima, non durante:
- Contieni il danno: cambia le password, blocca l'account compromesso, isola il dispositivo infetto, chiedi al destinatario sbagliato di cancellare l'email e di confermarlo.
- Valuta il rischio per i pazienti: quali dati, quante persone, quali conseguenze possibili. Il Garante mette a disposizione uno strumento di autovalutazione sul proprio sito.
- Notifica al Garante senza ingiustificato ritardo e, ove possibile, entro 72 ore da quando ne sei venuto a conoscenza, salvo che sia improbabile un rischio per le persone (art. 33). La notifica si invia con la procedura telematica del Garante, obbligatoria dal 1° luglio 2021.
- Comunica ai pazienti coinvolti, senza ingiustificato ritardo, quando il rischio è elevato (art. 34).
- Documenta sempre, anche le violazioni che non notifichi: è l'obbligo dell'art. 33, par. 5, che di solito si assolve con un registro delle violazioni.
La procedura completa, con otto casi tipici di studio, i criteri per decidere se notificare, un modello di comunicazione ai pazienti e un registro già compilato, è nella guida su cosa fare in caso di data breach sanitario.
Il fornitore che tratta dati per tuo conto deve avvisarti senza ingiustificato ritardo quando viene a conoscenza di una violazione (art. 33, par. 2): è un impegno da trovare nel contratto. Per approfondire, il Garante ha una pagina dedicata alla violazione dei dati e l'EDPB ha pubblicato le linee guida 9/2022 sulla notifica delle violazioni.
10. Decidi quanto conservare, e scrivilo
I dati vanno conservati per il tempo necessario alle finalità per cui li hai raccolti (art. 5, par. 1, lett. e) e il periodo, o i criteri per stabilirlo, deve comparire nell'informativa. Dove una norma fissa un termine si applica quello. Dove manca, come ricorda il Garante nel provvedimento del 2019, lo stabilisci tu in base al principio di responsabilizzazione, motivandolo.
Qualche riferimento per orientarti:
- Fatture e scritture contabili: fino alla definizione degli accertamenti fiscali, in pratica dieci anni (articolo 22 del DPR 600/1973, dal 1° gennaio 2027 articolo 29 del D.Lgs. 141/2026); per le scritture delle imprese i dieci anni sono quelli dell'articolo 2220 del codice civile.
- Cartella clinica dello studio privato: non esiste un termine di legge specifico per il libero professionista; il riferimento prudenziale più diffuso è di dieci anni dall'ultima prestazione, legato alla prescrizione della responsabilità contrattuale. Lo trovi spiegato nella guida su conservazione e valore legale della cartella clinica.
- Consensi e documenti firmati: seguono la documentazione clinica a cui si riferiscono.
- Immagini della videosorveglianza: pochi giorni (punto 14).
- Richieste di prenotazione non seguite da una visita: solo per il tempo necessario a gestirle e a tutelarti.
La tabella completa, documento per documento e con la fonte di ogni termine (radiografie, Cone Beam, documentazione dello psicologo, Sistema TS, email e chat), è nella guida su quanto tempo conservare cartelle cliniche, fatture e consensi, con un esempio di politica di conservazione già compilato.
Prevedi anche come cancellare. Un archivio che nessuno sfoltisce mai è un rischio che cresce ogni anno, e i dati che non hai più non possono essere violati.
11. Gestisci le richieste dei pazienti entro un mese
Il paziente ha diritto di accesso, rettifica, cancellazione, limitazione, opposizione e portabilità dei dati (artt. 15-22), oltre al reclamo al Garante. Le regole operative:
- Tempi. Rispondi senza ingiustificato ritardo e comunque entro un mese, prorogabile di due mesi per richieste complesse o numerose, avvisando il paziente entro il primo mese (art. 12, par. 3).
- Copia dei dati. La prima copia è gratuita: con la sentenza C-307/22 del 26 ottobre 2023 la Corte di giustizia dell'UE ha chiarito che il paziente ha diritto a una prima copia della propria cartella senza costi e senza dover motivare la richiesta. Per le copie ulteriori puoi chiedere un contributo ragionevole. Il Garante ha raccolto le regole nelle FAQ sull'accesso ai dati della cartella clinica.
- Identità e deleghe. Verifica sempre chi chiede. A familiari e terzi comunichi informazioni solo se il paziente lo ha indicato o con una delega scritta: l'articolo 1 della Legge 219/2017 prevede che il paziente possa indicare i familiari o una persona di fiducia incaricati di ricevere le informazioni, e la scelta va annotata.
- Rettifica. Le valutazioni cliniche restano quelle del professionista; il paziente può però ottenere la correzione dei dati inesatti e l'integrazione di quelli incompleti, anche con una dichiarazione integrativa (art. 16).
- Cancellazione. Non è un diritto assoluto: non si applica, tra l'altro, quando devi conservare i dati per un obbligo di legge o per difenderti in giudizio (art. 17, par. 3).
- Opposizione al Sistema TS. Il paziente può opporsi all'uso della spesa per la dichiarazione precompilata: la comunicazione va comunque fatta, ma senza il suo codice fiscale, come spiega la guida all'obbligo di invio al Sistema Tessera Sanitaria.
Per rispondere in fretta a una richiesta di accesso aiuta avere tutto in un posto: in Appuntoo esporti in un unico PDF le note cliniche datate del paziente e scarichi anamnesi, documenti e allegati dalla sua scheda.
12. Comunica in modo sicuro: email, WhatsApp, telefono e referti
Molti problemi non nascono in cartella ma nella comunicazione di tutti i giorni. Il criterio è sempre lo stesso: dati minimi (art. 5, par. 1, lett. c) e canali sicuri (lett. f).
- Usa l'indirizzo dello studio, non quello personale.
- Per i messaggi a più pazienti usa Ccn o un servizio dedicato: il medico sanzionato nel 2025 aveva messo gli indirizzi in chiaro.
- Prima di inviare documenti sanitari controlla tutti i destinatari, anche quelli in copia aggiunti dal paziente. Nel 2022 un odontoiatra è stato ammonito per aver inviato via PEC una TAC Cone Beam al paziente con l'Ordine professionale in copia, indirizzo che il paziente stesso aveva inserito nella richiesta.
- Niente diagnosi nell'oggetto e nel testo. Per i referti, le linee guida del Garante sui referti online chiedono un'adesione facoltativa con consenso specifico, il file come allegato protetto da una password comunicata su un canale diverso e la possibilità di ritirare comunque il referto cartaceo.
Le email automatiche di Appuntoo per conferme, promemoria, spostamenti e annullamenti riportano data e orario e indicano il titolo dell'appuntamento o il nome della prestazione; conferme, promemoria e spostamenti indicano anche il luogo. Scegli quindi denominazioni sobrie, come «Visita» o «Seduta», quando il nome della prestazione da solo direbbe molto. Il «Rispondi a» è l'indirizzo email del professionista, così le risposte dei pazienti arrivano a te.
WhatsApp è comodo e i pazienti lo usano, ma è una piattaforma di terzi che può comportare trasferimenti di dati fuori dall'UE. Le regole prudenti:
- Contenuto minimo: data, ora, luogo, recapito dello studio. Niente diagnosi, terapie o esiti.
- Nessun gruppo con i pazienti: i numeri sarebbero visibili a tutti.
- Niente referti sul WhatsApp personale: finiscono nella galleria e nei backup del telefono.
- Trasparenza: indica nell'informativa che usi WhatsApp per le comunicazioni sugli appuntamenti e attraverso quali fornitori.
- Preferenze del paziente: chiedi su quale numero e canale vuole ricevere i promemoria, annotalo e rispettalo.
Il Garante, nelle linee guida del 12 febbraio 2026 sugli SMS per gli screening delle aziende sanitarie, ha indicato proprio il rischio di un numero di telefono usato da più persone e ha chiesto messaggi dal contenuto generico, senza riferimenti alla patologia. Il documento riguarda le aziende sanitarie, ma il criterio vale anche per uno studio.
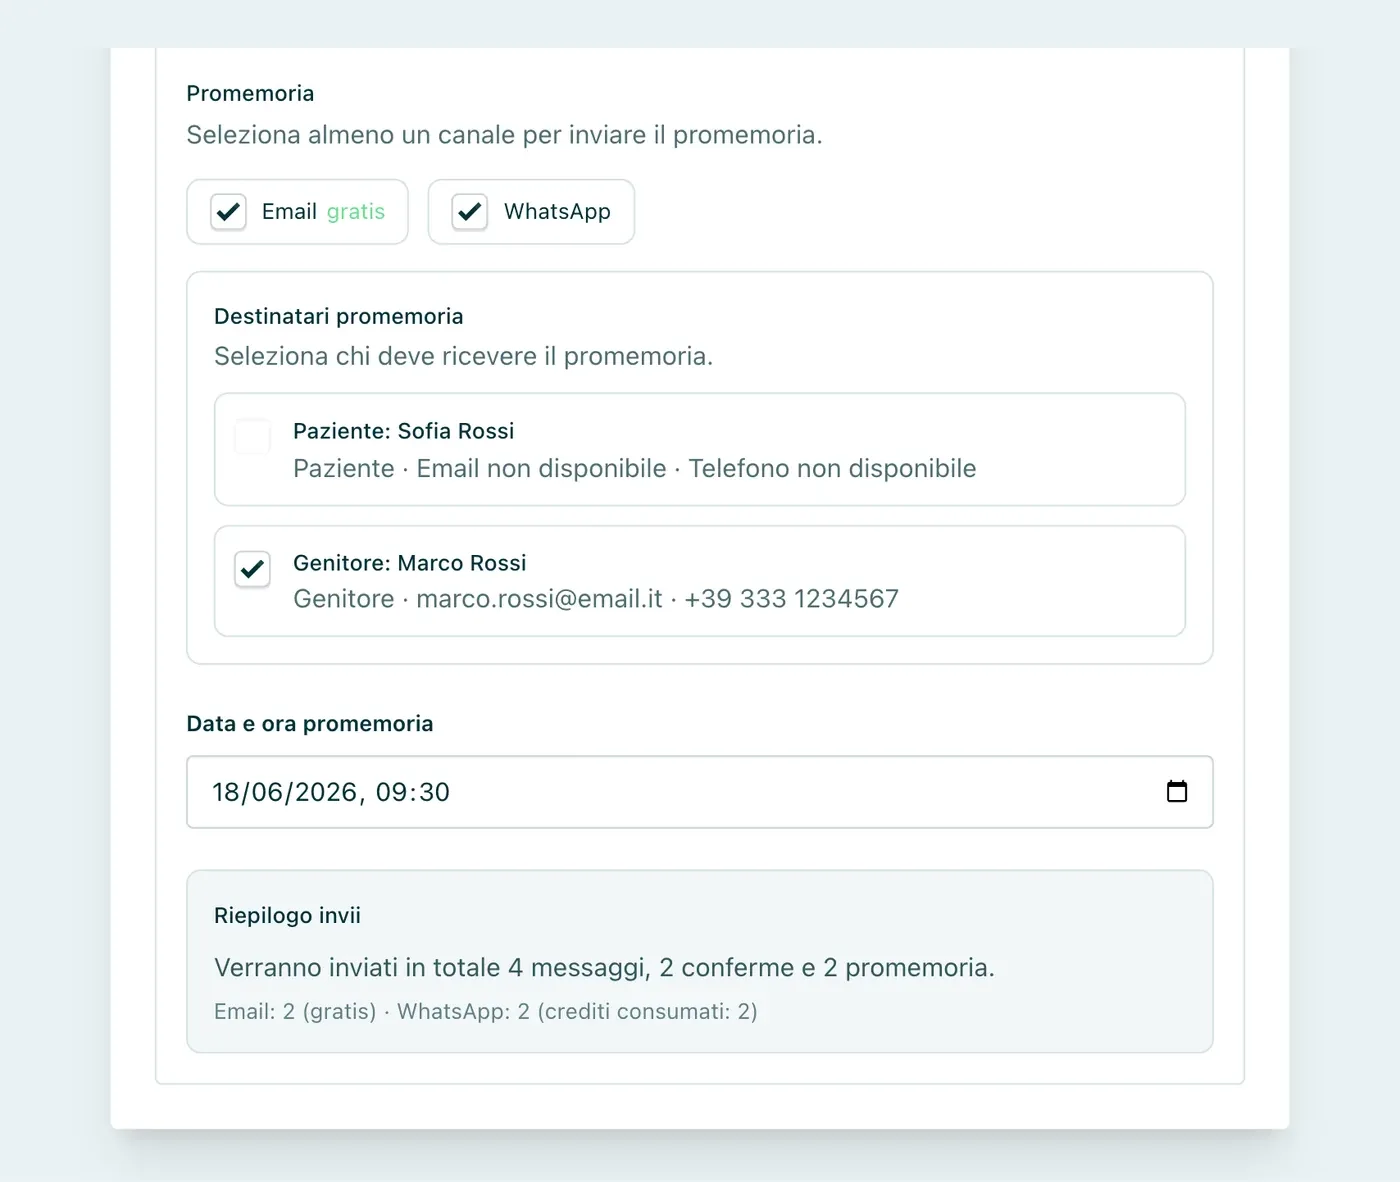
I promemoria automatici di Appuntoo, inclusi nei piani a pagamento, seguono già questa impostazione: il messaggio contiene il nome del paziente, data, orario, professionista, sede e il numero da chiamare o a cui scrivere, non indica la prestazione e chiede di non rispondere direttamente. Per ogni appuntamento scegli se inviare conferma e promemoria, su quale canale e a chi, tra il paziente e i genitori collegati. Altri esempi di messaggio sono nella guida ai promemoria WhatsApp per i pazienti.

Telefono, sala d'attesa e consegna dei documenti
- Al telefono verifica l'identità prima di dare informazioni e non lasciare dettagli clinici nella segreteria telefonica del paziente.
- Consegna referti, ricette e certificati in busta chiusa e a terzi solo con delega scritta. Il Garante ha sanzionato con 10.000 euro le ricette esposte sul davanzale di uno studio (2021) e con 20.000 euro quelle lasciate in un contenitore all'esterno, accessibile a chiunque e in gran parte senza busta (2024).
- In sala d'attesa evita che altri sentano diagnosi o vedano documenti. Il provvedimento del Garante del 2005 sul rispetto della dignità indica misure come le distanze di cortesia e la chiamata senza nome: si rivolge alle strutture e non obbliga gli studi privati alle stesse misure, ma i principi valgono anche per te.
13. Metti in regola sito, cookie e prenotazioni online
Il sito dello studio è un trattamento come gli altri. Servono una privacy policy, un'informativa accanto a ogni modulo di contatto e un banner dei cookie conforme alle linee guida del Garante del 10 giugno 2021:
- i cookie tecnici non richiedono consenso, e quelli analitici sono assimilati ai tecnici solo con accorgimenti di minimizzazione, come il mascheramento dell'indirizzo IP;
- per gli altri serve il consenso preventivo: il banner deve offrire un comando per chiuderlo senza accettare, la «X», e nessun cookie non tecnico può partire prima della scelta;
- il semplice scorrimento della pagina non vale come consenso e i «cookie wall», che impediscono di navigare senza accettare, non sono ammessi;
- il banner non va riproposto prima di sei mesi, salvo cambiamenti rilevanti.
Nei moduli di contatto chiedi solo ciò che serve a richiamare il paziente: un campo libero «descrivi i tuoi sintomi» raccoglie dati sanitari che spesso non ti servono. Per gli aspetti tecnici e la visibilità del sito vedi la guida al web marketing sanitario.
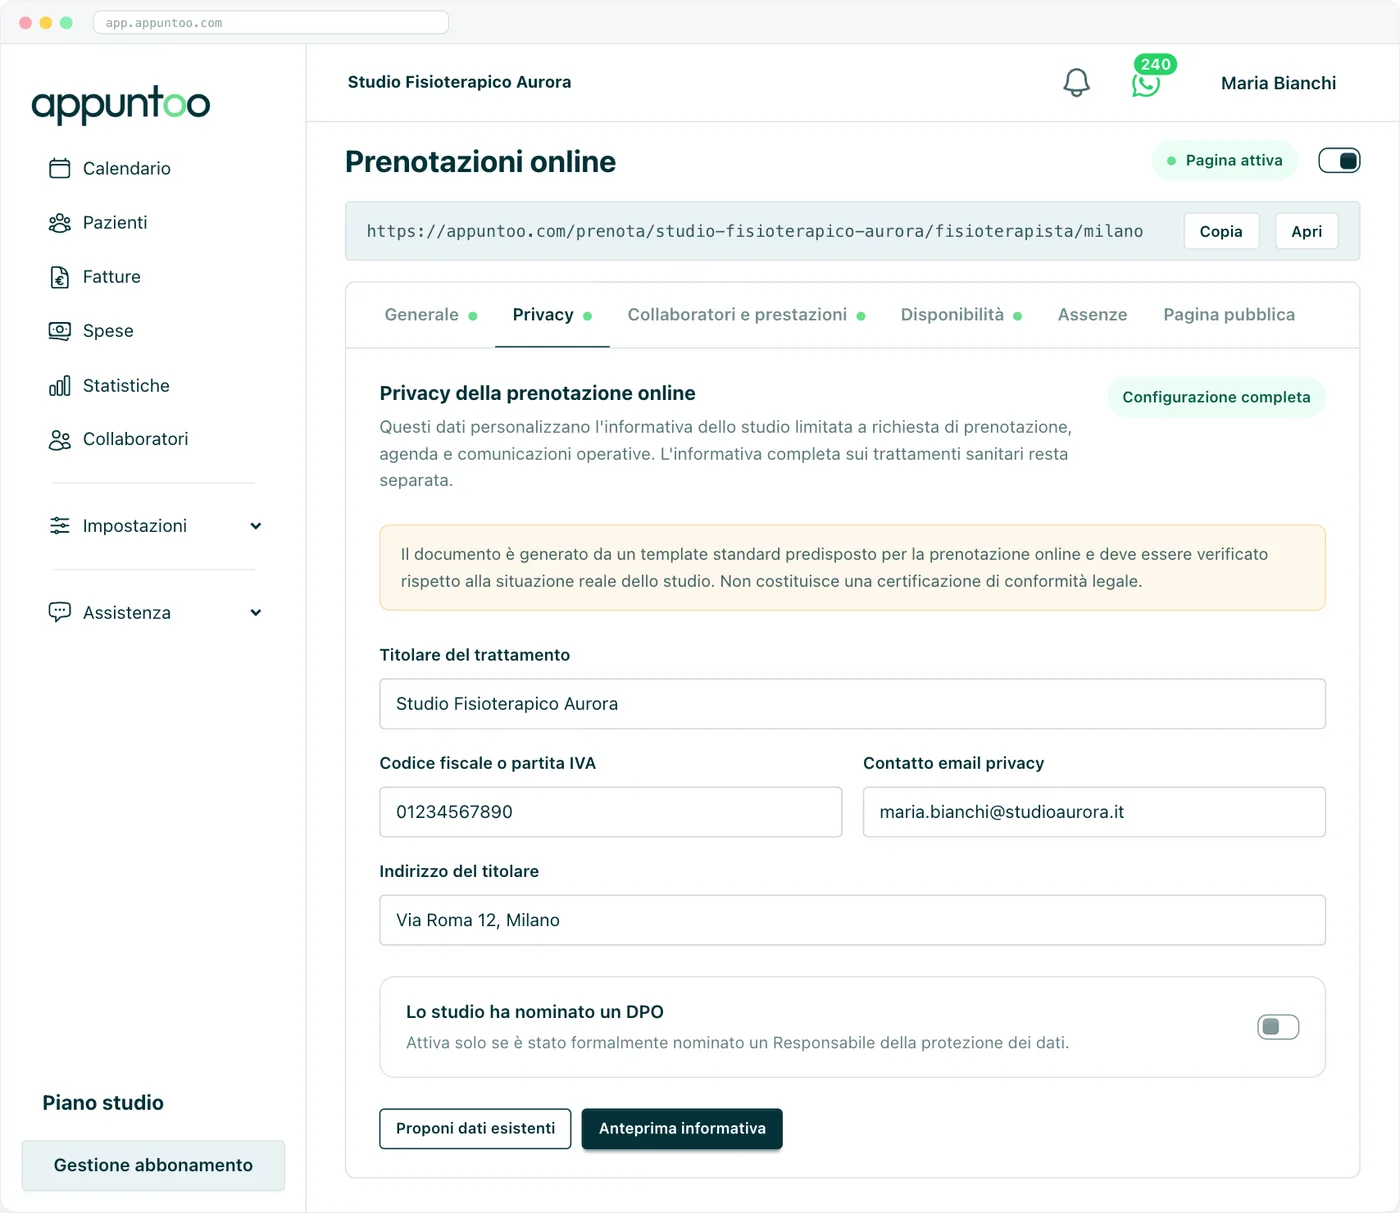
Prenotazioni online. Chi prenota deve sapere chi tratta i suoi dati e perché. In Appuntoo, per attivare le prenotazioni online dello studio, compili la scheda Privacy con i dati del titolare: nome, codice fiscale o partita IVA, indirizzo, email per le richieste privacy ed eventuale DPO. Da questi dati Appuntoo genera un'informativa dello studio limitata alla richiesta di prenotazione, all'agenda e alle comunicazioni operative, che puoi vedere in anteprima; lo stesso gestionale avverte che è un modello standard da verificare sulla situazione reale dello studio e che l'informativa completa sulla cura resta separata.
Prima di confermare, il paziente trova i collegamenti all'informativa dello studio e a quella di Appuntoo, che per questo servizio facoltativo agisce come titolare, ed esprime il consenso al trattamento dei dati sulla salute desumibili dalla prestazione scelta. Senza la spunta la richiesta non parte, e il testo ricorda che si può sempre prenotare contattando lo studio. Appuntoo conserva la prova della versione delle informative mostrate e del consenso, con data e ora. Il passo passo è nella guida alla scheda Privacy delle prenotazioni.
14. Videosorveglianza: solo se serve, con cartello e tempi brevi
Non serve un'autorizzazione del Garante per installare telecamere, ma devi valutare tu, e saper dimostrare, che sono necessarie e proporzionate. Le FAQ del Garante sulla videosorveglianza e le linee guida 3/2019 dell'EDPB fissano i punti fermi:
- Cartello prima di entrare nell'area ripresa, con titolare e finalità e il rinvio all'informativa completa.
- Conservazione breve: nella maggior parte dei casi le immagini andrebbero cancellate dopo pochi giorni, possibilmente in automatico; quanto più il periodo supera le 72 ore, tanto più va motivato.
- Dipendenti: se le telecamere possono riprendere chi lavora nello studio, servono l'accordo sindacale o l'autorizzazione dell'Ispettorato del lavoro (art. 4 della Legge 300/1970).
- Dove no: limita le riprese a ingresso e accettazione ed evita i locali di visita e trattamento, dove difficilmente supererebbero la prova di necessità e proporzionalità.
- Accesso alle immagini riservato a poche persone autorizzate.
15. FSE e dossier sanitario: sai che cosa ti riguarda
Fascicolo sanitario elettronico. Dal 2020 il FSE si alimenta in automatico, senza il consenso dell'assistito, con i documenti degli esercenti le professioni sanitarie che lo prendono in cura. La consultazione da parte dei professionisti richiede invece il consenso del paziente, raccolto una volta e sempre revocabile. Il paziente può oscurare dati e documenti, in modo che chi accede non possa capire che qualcosa è stato oscurato, e può vedere l'elenco degli accessi al proprio fascicolo: lo riassumono le FAQ del Garante sul fascicolo sanitario. Per le strutture pubbliche e private accreditate l'alimentazione è un obbligo pienamente operativo; per il libero professionista privato verifica con il tuo Ordine e con la tua Regione che cosa è richiesto oggi, come spiegato nella guida alla cartella clinica citata al punto 10.
Dossier sanitario. Quando in una struttura più professionisti condividono la storia clinica dei pazienti si applicano le linee guida del Garante del 4 giugno 2015: consenso specifico del paziente, accesso solo per chi lo ha in cura, tracciamento degli accessi conservato per almeno 24 mesi. Sono le regole che il Garante ha applicato nel 2025 a un'azienda ospedaliero-universitaria e a una casa di cura privata. Nello studio individuale il dossier in senso tecnico non c'è, ma il principio resta: ciascuno vede solo ciò che gli serve.
Cosa sanziona davvero il Garante negli studi medici
Le sanzioni amministrative del GDPR arrivano fino a 10 milioni di euro, o al 2% del fatturato mondiale annuo, per le violazioni degli obblighi di titolare e responsabile, come sicurezza, registro, data breach e DPO; fino a 20 milioni, o al 4%, per quelle su principi, basi giuridiche e diritti degli interessati (art. 83). Sono massimi teorici: il Garante gradua l'importo in base a gravità, durata, dolo o colpa, misure adottate e collaborazione, e nei casi meno gravi può limitarsi a un ammonimento. A parte restano il risarcimento dei danni ai pazienti (art. 82) e, per le condotte più gravi e dolose, i reati previsti dal Codice privacy.
Ecco alcuni provvedimenti reali che riguardano medici e strutture private, tutti consultabili sul sito del Garante.
Il filo comune è evidente: nessuno di questi casi riguarda tecnologie sofisticate. Ricette lasciate a vista, un «rispondi a tutti», due omonimi confusi in anagrafica, indirizzi in chiaro, permessi troppo larghi. Sono problemi organizzativi che una checklist applicata e un gestionale ben configurato aiutano a prevenire.
8 errori frequenti nella privacy dello studio
- Far firmare un «consenso privacy» per poter curare. Per la cura non serve; serve l'informativa. Il consenso riguarda le finalità ulteriori.
- Usare un modulo unico per informativa, consenso privacy e consenso informato. Sono tre cose diverse, con regole diverse.
- Pensare che il registro serva solo alle aziende grandi. Chi tratta dati sanitari lo deve tenere anche quando lavora da solo.
- Lavorare con utenze condivise come «reception» o «studio»: rendono impossibile sapere chi ha fatto cosa.
- Considerare il fornitore del software «responsabile di tutto». Risponde dei propri compiti; le scelte, l'informativa e le autorizzazioni restano tue.
- Usare il WhatsApp personale per referti, foto e gruppi con i pazienti.
- Tenere un'informativa ferma al 2018, senza canali digitali, fornitori e tempi di conservazione.
- Lasciare documenti a vista: ricette, referti, agenda aperta sul bancone.
Come Appuntoo ti aiuta a rispettare il GDPR nello studio
Il GDPR resta una responsabilità del titolare: nessun software ti mette in regola da solo. Un gestionale, però, può trasformare le regole in impostazioni predefinite, così che la cosa giusta sia anche la più comoda. Ecco cosa trovi in Appuntoo, il gestionale per medici specialisti e professionisti sanitari.
Ruoli e permessi che rispecchiano le autorizzazioni
Ogni collaboratore entra con un invito via email e un account personale: niente utenze condivise. I ruoli sono quattro:
- Proprietario: accesso completo; è l'unico che configura le credenziali del Sistema TS e decide se la Segreteria vede i dati clinici.
- Amministratore: gestisce lo studio insieme al Proprietario.
- Collaboratore: vede in agenda solo i propri appuntamenti e lavora sulle schede dei pazienti dello studio; non accede a fatture, spese e impostazioni dello studio.
- Segreteria: gestisce agenda, pazienti e fatture; senza permesso non apre anamnesi, cartella clinica, certificati e allegati.
La matrice completa, sezione per sezione, è nella guida a ruoli e permessi della Segreteria. L'account Segreteria è incluso in tutti i piani; nel piano Studio puoi aggiungere fino a 30 account professionali più 2 Segreteria, gestiti dalla sezione collaboratori dello studio.
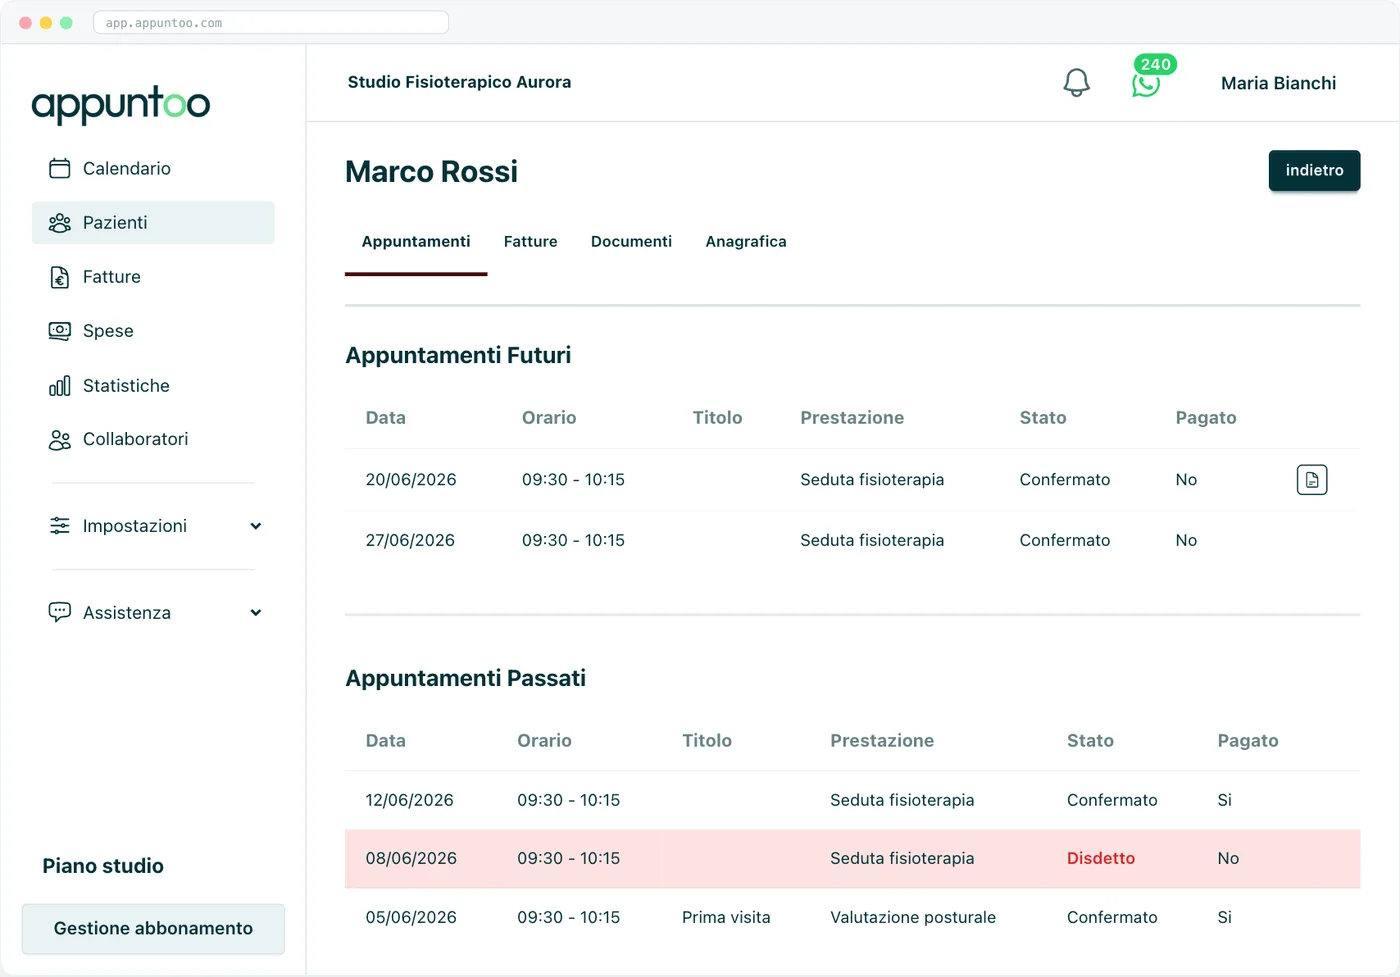
Accessi che si chiudono quando qualcuno se ne va
Quando una persona lascia lo studio basta disattivarla: spento l'interruttore «Abilitato», Appuntoo chiude subito le sue sessioni aperte, le toglie l'accesso ai dati clinici e, se non lavora anche in altri studi su Appuntoo, le impedisce di rientrare. Lo storico del suo lavoro resta nello studio.
Allegati cifrati, visibili solo a chi scegli tu
Referti, esami e immagini caricati nella scheda del paziente sono cifrati con una chiave dedicata a ogni file, a sua volta protetta da una chiave dello studio. Per ogni allegato scegli la visibilità: solo chi lo carica, tutti i professionisti autorizzati o alcuni colleghi selezionati. Un allegato reso privato non lo vede nessun altro, nemmeno il Proprietario.
Ogni operazione sugli allegati (caricamento, apertura in anteprima, salvataggio sul dispositivo, modifica della visibilità, eliminazione) viene registrata sui server con l'utente che l'ha compiuta, data e ora, indirizzo IP e browser. Trovi tutto nella scheda paziente con cartella e allegati e, passo passo, nella guida agli allegati del paziente.

Informativa e consensi con lo stato della firma
Prepari l'informativa e gli altri moduli come modelli con segnaposto, li generi dalla scheda del paziente, li stampi e, dopo la firma su carta, registri lo stato Firmato. La copia firmata puoi caricarla tra gli allegati. È il flusso dei modelli di consenso e documenti da far firmare: Appuntoo registra l'avvenuta raccolta della firma autografa, senza costi per documento, e non offre una firma elettronica integrata.
Comunicazioni sobrie, indirizzate alla persona giusta
Le conferme e i promemoria via email sono gratuiti e illimitati in tutti i piani, anche nel Free, e partono con il «Rispondi a» del professionista. I promemoria WhatsApp automatici sono inclusi nei piani a pagamento, con 100 messaggi al mese nel Professionista e 300 nello Studio, e non riportano la prestazione. Per ogni appuntamento scegli canali e destinatari tra il paziente e i genitori collegati.
Prenotazioni online con l'informativa dello studio
Le richieste arrivano da confermare e la pagina pubblica mostra l'informativa dello studio generata dalla scheda Privacy, quella di Appuntoo e il consenso specifico, con la prova della versione e della data conservata, come visto al punto 13.
Dove stanno i dati
Appuntoo è ospitato su server Hetzner nell'Unione europea e ogni studio ha un database separato da quello degli altri. Per i dati che inserisci nel gestionale tu resti titolare e Appuntoo è responsabile del trattamento; i fornitori di comunicazione e di pagamento ed eventuali trasferimenti fuori dall'UE sono indicati nella privacy policy. Alla disdetta i dati restano esportabili.
Quanto costa
Tutti i dettagli sono nella pagina piani e prezzi di Appuntoo. I piani a pagamento hanno 14 giorni di prova senza carta di credito e nessun vincolo: puoi disdire quando vuoi.
Cosa resta a te
Per chiarezza, ecco ciò che un gestionale non può fare al posto tuo:
- Gli adempimenti del titolare: registro, informativa sulla cura, autorizzazioni, nomine, valutazioni su DPO e DPIA, formazione. Appuntoo ti aiuta ad applicarli, non li redige.
- Il testo del diario clinico, a differenza degli allegati, non è cifrato a livello applicativo: è protetto dai permessi per ruolo e resta nel database separato del tuo studio.
- FSE e opposizione al Sistema TS: Appuntoo non è collegato al Fascicolo sanitario elettronico e non ha un'impostazione per l'opposizione del paziente, da gestire secondo le regole del Sistema TS.
- Tracciamento degli accessi: sono registrate le operazioni sugli allegati, non ogni consultazione della scheda. Se gestisci una struttura con un archivio clinico condiviso, valuta con il tuo consulente se ti serve un tracciamento più ampio.
Permessi per ruolo e dati clinici solo a chi serve: il GDPR dello studio diventa routine Prova Appuntoo gratis per 14 giorni → Nessuna carta di credito · Attivazione in 2 minuti
Domande Frequenti
Il paziente deve firmare il consenso privacy per essere curato?
No. Per i trattamenti necessari alla cura, svolti da un professionista tenuto al segreto professionale, la base giuridica è l'art. 9, par. 2, lett. h) del GDPR e il consenso privacy non serve, come ha chiarito il Garante il 7 marzo 2019. Serve invece l'informativa. Il consenso torna necessario per le finalità ulteriori, come promozioni, referti online o consultazione del FSE, e non va confuso con il consenso informato alle cure.
Il singolo medico deve nominare il DPO?
No. Il Garante ha chiarito che il singolo professionista sanitario in libera professione a titolo individuale non è tenuto a designarlo, così come i medici di medicina generale e i pediatri di libera scelta. L'obbligo riguarda in generale ospedali privati, case di cura e RSA. Per studi associati e poliambulatori va valutato in base ai volumi, mettendo la valutazione per iscritto.
Il registro dei trattamenti è obbligatorio anche per uno studio con un solo professionista?
Sì. La deroga per chi ha meno di 250 dipendenti non vale per chi tratta dati sanitari in modo non occasionale: il Garante cita espressamente i liberi professionisti che trattano dati sanitari, medici compresi. Il registro si tiene per iscritto, anche in formato elettronico, si aggiorna quando cambia qualcosa e si mostra al Garante solo su richiesta.
Posso mandare i promemoria degli appuntamenti su WhatsApp?
Sì, con alcune accortezze: contenuto minimo (data, ora, luogo e recapito), nessun dato clinico, nessun gruppo, canale indicato nell'informativa e preferenze del paziente rispettate. In Appuntoo il promemoria WhatsApp, incluso nei piani a pagamento, non indica la prestazione e chiede di non rispondere al messaggio; le email sono gratuite in tutti i piani.
Posso inviare un referto per email al paziente?
Sì, se il paziente aderisce al servizio. Le linee guida del Garante sui referti online chiedono un'adesione facoltativa con consenso specifico, il referto come allegato protetto da una password comunicata su un canale diverso e la possibilità di ritirarlo comunque su carta. Controlla sempre i destinatari, compresi quelli in copia.
Entro quanto devo rispondere a una richiesta di copia della cartella?
Entro un mese, prorogabile di due mesi per richieste complesse o numerose, avvisando il paziente (art. 12 GDPR). La prima copia è gratuita, come ha chiarito la Corte di giustizia dell'UE nella sentenza C-307/22; per le copie successive puoi chiedere un contributo ragionevole alle spese.
Cosa devo fare se mi rubano il portatile con i dati dei pazienti?
Blocca gli accessi e cambia le password, poi valuta il rischio per i pazienti: se non è improbabile, notifica la violazione al Garante entro 72 ore con la procedura online, e se è elevato informa anche i pazienti. In ogni caso annota l'accaduto nel registro delle violazioni. Un disco cifrato riduce di molto le conseguenze.
Il fornitore del gestionale è responsabile se succede qualcosa?
Risponde dei propri obblighi come responsabile del trattamento, ma il titolare resti tu: decidi finalità e mezzi, scegli fornitori con garanzie adeguate e rispondi di informativa, autorizzazioni e organizzazione. In Appuntoo lo studio è titolare e Appuntoo è responsabile per i dati inseriti nel gestionale, ospitato su server nell'Unione europea.
Conclusione
Il GDPR in uno studio medico non è una cartellina da firmare e dimenticare: è un insieme di decisioni da prendere una volta, scrivere e tenere aggiornate. Chiarisci i ruoli, autorizza chi lavora con te, consegna un'informativa vera, tieni il registro, valuta DPO e DPIA, regola i fornitori, proteggi accessi, dispositivi e carta, preparati al data breach e cura le comunicazioni di ogni giorno. I casi del Garante lo dimostrano: si sbaglia molto più spesso al bancone e nella casella email che in cartella.
Il fascicolo privacy minimo dello studio contiene:
- l'informativa per i pazienti e quella del sito;
- le lettere di autorizzazione e gli impegni di riservatezza;
- il registro delle attività di trattamento;
- i contratti con i responsabili del trattamento;
- la valutazione scritta su DPO e DPIA;
- la procedura e il registro dei data breach;
- la tabella dei tempi di conservazione.
La parte che un software può fare è rendere queste regole automatiche: un account per persona, permessi per ruolo, dati clinici solo a chi serve, allegati cifrati e comunicazioni senza dettagli superflui. È quello che Appuntoo fa ogni giorno, a partire dal piano Free.
Organizza permessi, documenti e comunicazioni dello studio nel rispetto della privacy dei pazienti Prova Appuntoo gratis per 14 giorni → Nessuna carta di credito · Attivazione in 2 minuti
Fonti ufficiali consultate il 13 ottobre 2026
- Regolamento (UE) 2016/679: testo sul sito del Garante e su EUR-Lex (artt. 4, 5, 9, 12-22, 24-26, 28-30, 32-35, 37, 82, 83; considerando 91).
- Normattiva: D.Lgs. 196/2003, art. 2-quaterdecies, art. 2-septies e art. 75; Legge 219/2017, art. 1; codice civile, art. 2220.
- Garante per la protezione dei dati personali: chiarimenti del 7 marzo 2019 sui dati sanitari; FAQ sul registro delle attività di trattamento; elenco dei trattamenti soggetti a DPIA; violazione dei dati; FAQ videosorveglianza; linee guida cookie; linee guida referti online; FAQ fascicolo sanitario; linee guida dossier sanitario; strutture sanitarie e dignità; accesso ai dati della cartella clinica; linee guida sugli SMS per gli screening; i provvedimenti citati nella tabella delle sanzioni.
- EDPB: linee guida 07/2020, 9/2022 e 3/2019.
- Corte di giustizia dell'Unione europea: causa C-307/22.