Se domani il Garante della privacy bussasse alla porta del tuo studio, uno dei primi documenti che potrebbe chiederti è il registro dei trattamenti. Molti professionisti sanitari ne hanno uno compilato anni fa da un consulente e mai più riaperto; altri sono convinti di non doverlo tenere, perché lavorano da soli o hanno pochi pazienti. In entrambi i casi il risultato è lo stesso: il documento che dovrebbe descrivere come lo studio usa i dati dei pazienti non corrisponde più alla realtà.
Il registro dei trattamenti dello studio medico non è una formalità da grandi aziende. Il Garante considera obbligati anche i singoli professionisti sanitari in libera professione, medici di medicina generale e pediatri compresi, e nelle sue FAQ cita espressamente fisioterapisti, osteopati e medici. Non va inviato a nessuno, ma deve esistere, essere scritto e restare aggiornato. Nel 2020 un'azienda sanitaria è stata sanzionata anche perché, al momento dell'ispezione, il suo registro era ancora una bozza; nel 2024 il Garante ha contestato la violazione dell'articolo 30 a un'azienda il cui registro non indicava una categoria di dati trattata ogni giorno.
Questa guida approfondisce il punto 5 della checklist GDPR per lo studio medico: lì trovi il quadro di tutti gli adempimenti, qui il registro spiegato campo per campo, con un esempio già compilato. L'informativa ai pazienti deve raccontare le stesse cose del registro: se devi ancora prepararla, parti dalla guida alle differenze tra informativa privacy e consenso informato. Per trasformare le autorizzazioni del personale in permessi concreti c'è invece la gestione dei collaboratori con ruoli e permessi di Appuntoo.
Vedremo chi deve tenere il registro, che cosa scrivere in ogni campo, come compilarlo in sei passi e, soprattutto, un registro completo per uno studio di fisioterapia con segreteria, un collega a partita IVA, prenotazioni online e promemoria WhatsApp. Poi il registro del responsabile, gli aggiornamenti, gli errori più comuni e le sanzioni. Se vuoi mettere in pratica da subito le misure di sicurezza che descriverai, puoi provare Appuntoo gratis per 14 giorni, senza carta di credito.
Questa guida ha finalità informative e non sostituisce la consulenza di un esperto privacy o del tuo DPO, se lo hai nominato. Norme, FAQ e provvedimenti citati sono stati verificati sulle fonti ufficiali il 13 ottobre 2026; l'esempio usa dati di fantasia e va adattato alla tua organizzazione.
Registro dei trattamenti: cos'è e a cosa serve
Il registro dei trattamenti, che il GDPR chiama registro delle attività di trattamento, è il documento in cui il titolare elenca le attività che svolge con i dati personali e, per ciascuna, indica finalità, persone coinvolte, tipi di dati, destinatari, eventuali trasferimenti fuori dall'Unione europea, tempi di cancellazione e misure di sicurezza. Lo prevede l'articolo 30 del Regolamento (UE) 2016/679: si tiene per iscritto, anche in formato elettronico, e si mette a disposizione del Garante quando lo chiede.
Prima ancora che al Garante, serve a te. Il considerando 82 del GDPR lo presenta come lo strumento con cui il titolare dimostra di rispettare il Regolamento, e il Garante lo definisce uno dei principali elementi di responsabilizzazione (accountability): un quadro aggiornato dei trattamenti, indispensabile per valutare i rischi. Se non sai quali dati entrano nello studio, dove finiscono e chi li vede, non puoi scrivere un'informativa corretta, scegliere i fornitori giusti o reagire bene a una violazione dei dati.
Una precisazione sul nome, perché le ricerche lo confondono spesso. Qui parliamo del registro dei trattamenti di dati personali previsto dal GDPR. Non è il registro delle sedute o delle prestazioni del paziente, che fa parte della documentazione clinica e trovi spiegato nella guida al diario clinico digitale, e non ha nulla a che vedere con i registri di monitoraggio dei farmaci dell'AIFA.
Chi deve tenere il registro: anche chi lavora da solo
L'art. 30, par. 5 esonera le imprese e le organizzazioni con meno di 250 dipendenti, ma con tre eccezioni: l'esonero non vale se il trattamento può presentare un rischio per i diritti delle persone, se non è occasionale o se riguarda categorie particolari di dati, come quelli relativi alla salute. Il Gruppo di lavoro Articolo 29, a cui nel 2018 è subentrato il Comitato europeo per la protezione dei dati, ha chiarito nel position paper del 19 aprile 2018 sull'art. 30, par. 5 che le tre condizioni sono alternative: ne basta una perché l'obbligo scatti.
Per uno studio sanitario ricorrono tutte e tre, e il Garante lo ha messo per iscritto due volte:
- nelle FAQ sul registro delle attività di trattamento indica tra gli obbligati i liberi professionisti «che trattino dati sanitari», con gli esempi di osteopati, fisioterapisti, farmacisti e «medici in generale»;
- nel provvedimento n. 55 del 7 marzo 2019 sui dati sanitari precisa che non sono esentati i singoli professionisti sanitari in libera professione, i medici di medicina generale e i pediatri di libera scelta, oltre a ospedali privati, case di cura, RSA, farmacie, parafarmacie e aziende ortopediche.
Vale quindi per il medico specialista, il fisioterapista, lo psicologo, il nutrizionista, il logopedista, l'osteopata e l'odontoiatra, e per qualunque professionista sanitario che tenga una cartella, un diario delle sedute o anche solo un'agenda con i nomi dei pazienti. Il numero di pazienti e la presenza di dipendenti non cambiano la risposta.
La semplificazione per i piccoli studi, e perché qui vale poco
Le FAQ del Garante e il position paper europeo prevedono una semplificazione: chi ha meno di 250 dipendenti può limitare il registro alle sole attività che fanno scattare l'obbligo. Il Garante porta l'esempio di un'impresa che tratta i dati sanitari di un solo dipendente: il registro può riguardare soltanto quel trattamento. E «occasionale», per il position paper, è soltanto ciò che non si svolge con regolarità e resta fuori dalla normale attività.
In uno studio sanitario la semplificazione serve a poco. Prestazioni, agenda, promemoria, fatture e paghe si ripetono ogni settimana, e quasi tutto riguarda la salute dei pazienti. Il position paper fa proprio l'esempio dei dati dei dipendenti, che anche una piccola organizzazione tratta con regolarità e deve quindi inserire nel registro. In pratica il registro dello studio copre tutti i trattamenti; possono restarne fuori solo attività davvero sporadiche, senza rischi e senza dati sanitari.
Chi lo tiene quando lavori con altri
Il registro è uno per ogni titolare. Nello studio individuale lo tieni tu; in uno studio associato o in una società lo tiene il soggetto che decide come trattare i dati; in un poliambulatorio lo tiene il centro. Se presti la tua opera nello studio di un collega come persona autorizzata, quei trattamenti stanno nel suo registro, mentre l'attività che svolgi in proprio, con i tuoi pazienti, va nel tuo. Riprendiamo questi casi più avanti, dopo l'esempio.
Che cosa deve contenere: i campi dell'art. 30 uno per uno
L'art. 30, par. 1 elenca le informazioni obbligatorie; le FAQ del Garante spiegano come compilarle e suggeriscono di aggiungere la base giuridica. Ecco che cosa scrivere in ogni campo e l'errore da evitare.
Due elementi non compaiono nell'elenco dell'art. 30, ma il Garante li considera necessari o utili. Il primo sono le date: il registro deve riportare, in modo verificabile, quando è stato istituito, o quando è stata creata ogni scheda, e quando è stato aggiornato l'ultima volta, con annotazioni del tipo «scheda creata in data…» e «ultimo aggiornamento avvenuto in data…». Il secondo sono le informazioni facoltative: puoi aggiungere tutto ciò che ritieni utile, come le modalità di raccolta del consenso per le finalità ulteriori, le valutazioni d'impatto svolte o i referenti interni per alcuni trattamenti.
Il Garante mette a disposizione, nella pagina dedicata al registro delle attività di trattamento, due modelli semplificati per le piccole e medie imprese, uno per il titolare e uno per il responsabile, in formato foglio di calcolo e PDF. Le colonne del modello del titolare corrispondono a quelle della tabella: tipologia di trattamento, finalità e basi legali, interessati, dati, destinatari, trasferimenti, termini di cancellazione e misure di sicurezza. È una base solida, e l'esempio che trovi più avanti segue la stessa struttura.
Come compilare il registro dei trattamenti in 6 passi
1. Mappa i dati: da dove entrano, dove restano, dove escono
Segui il percorso di un paziente tipo, dalla prima telefonata all'ultima fattura, e annota ogni passaggio.
- Da dove entrano: telefono e WhatsApp, email, modulo del sito, prenotazioni online, accettazione al bancone, referti portati dal paziente, prescrizioni di altri medici.
- Dove restano: gestionale, computer e telefoni dello studio, archivio cartaceo, caselle di posta, eventuali servizi di archiviazione.
- Dove escono: Sistema Tessera Sanitaria, commercialista, medico curante o specialisti, laboratori, assistenza informatica, assicurazioni su richiesta del paziente.
Ripeti l'esercizio per le persone che non sono pazienti: dipendenti, collaboratori, fornitori, visitatori del sito, chi entra nel campo di una telecamera.
2. Raggruppa per finalità, non per programma
Una scheda per ogni scopo. L'errore più comune è scrivere una riga per strumento («gestionale», «email», «WhatsApp»): lo stesso gestionale serve a curare, a fissare appuntamenti e a fatturare, cioè a tre finalità con basi giuridiche, destinatari e tempi diversi. Nell'esempio che segue le schede sono nove, più una facoltativa per chi invia newsletter.
3. Compila i campi di ogni scheda
Parti da finalità e base giuridica, che orientano tutto il resto; poi interessati e categorie di dati; lascia per ultimi destinatari e trasferimenti, che richiedono di controllare i contratti. Scrivi frasi brevi e concrete: il registro deve essere leggibile da chi non conosce lo studio, compreso un ispettore.
4. Verifica fornitori, contratti e trasferimenti
Per ogni destinatario chiediti se è un altro titolare, che usa i dati per scopi propri, o un responsabile del trattamento che lavora per tuo conto secondo le tue istruzioni (art. 28). Per i responsabili controlla di avere un contratto o un atto di nomina, l'elenco dei sub-responsabili e le indicazioni sugli eventuali trasferimenti fuori dall'UE. Queste informazioni stanno nelle condizioni di servizio, nella privacy policy o nel contratto di nomina del fornitore: se mancano, chiedile per iscritto.
Un esempio di lettura. Nelle condizioni di servizio di Appuntoo lo studio è titolare dei dati inseriti nel gestionale e HeavenlyTrade S.R.L.S., la società che lo fornisce, opera come responsabile del trattamento. La privacy policy elenca le categorie di fornitori coinvolti, tra cui l'hosting e i servizi di comunicazione come la WhatsApp Business API, e precisa che eventuali trasferimenti fuori dall'UE avvengono con le garanzie del GDPR. Sono esattamente le informazioni che finiscono nelle colonne destinatari e trasferimenti. Chiediti anche come recuperi i dati se cambi software: è il tema dei rischi del lock-in nei gestionali medici.
5. Decidi i tempi di conservazione, e come cancellerai
Dove una norma fissa un termine lo riporti: fatture e documenti contabili, per esempio, si conservano fino alla definizione degli accertamenti fiscali (articolo 22 del DPR 600/1973, dal 1° gennaio 2027 articolo 29 del D.Lgs. 141/2026), in pratica dieci anni, lo stesso termine che l'articolo 2220 del codice civile fissa per le scritture delle imprese. Dove manca, lo decidi tu e lo motivi, come ricorda il Garante nel provvedimento del 2019. La tabella dei tempi di conservazione di cartelle, fatture e consensi raccoglie i termini documento per documento.
Scrivi anche chi cancella e quando. Un termine annotato nel registro ma mai applicato è una promessa non mantenuta: fissa una revisione periodica dell'archivio, cartaceo e digitale, e affidala a una persona precisa.
6. Data, versioni e revisione periodica
Annota la data di creazione di ogni scheda e quella dell'ultimo aggiornamento, conserva le versioni precedenti e fissa una revisione periodica, per esempio una volta l'anno, oltre agli aggiornamenti a ogni cambiamento. Il Garante non chiede la «data certa» in senso tecnico, ma date verificabili: un PDF archiviato a ogni revisione, o inviato a te stesso con la PEC dello studio, basta a ricostruire la storia del documento.
Esempio compilato: il registro di uno studio di fisioterapia
Per rendere l'esempio concreto immaginiamo lo Studio Fisioterapico Aurora, lo stesso studio di fantasia che vedi nelle schermate di Appuntoo di questa guida. La titolare, Maria Bianchi, è fisioterapista e lavora con una segretaria dipendente part-time e con un collega fisioterapista a partita IVA, che segue i pazienti dello studio due pomeriggi a settimana. Lo studio usa un gestionale in cloud per agenda, cartella, fatture e invio al Sistema TS, riceve prenotazioni online dalla propria pagina, manda conferme e promemoria via email e WhatsApp, ha un sito con un modulo di contatto e una telecamera all'ingresso. Non invia newsletter.
Per l'organizzazione di uno studio di questo tipo trovi la guida su come gestire uno studio di fisioterapia; lo schema del registro, comunque, si adatta a qualunque disciplina: cambiano le prestazioni, non la struttura. Il registro è composto da un'intestazione, nove schede e un documento sulle misure di sicurezza. Le prime quattro schede sono riportate per intero, le altre in forma sintetica.
Intestazione del registro
Scheda 1 · Prestazioni fisioterapiche e documentazione clinica
Due scelte meritano un commento. La base giuridica della cura non è il consenso privacy: per i trattamenti necessari alla prestazione, svolti da un professionista tenuto al segreto, il Garante ha chiarito nel 2019 che il consenso non va chiesto. Il consenso informato alle cure resta obbligatorio, ma è un'altra cosa: nella scheda compare solo come documento da conservare. In Appuntoo lo generi da un modello, lo fai firmare su carta e ne registri lo stato Firmato: è il flusso dei modelli di consenso e documenti da far firmare. Il termine di dieci anni, invece, non è fissato da una legge per il libero professionista: è il riferimento prudenziale più diffuso, spiegato nella guida su conservazione e valore legale della cartella clinica.
Nella colonna delle misure basta richiamare l'allegato e citare le misure più rilevanti per i dati clinici. Scrivi però solo ciò che è vero: se gli allegati sono cifrati ma il testo delle note non lo è, scrivi «allegati cifrati», non «cartella cifrata».

Scheda 2 · Agenda, conferme e promemoria
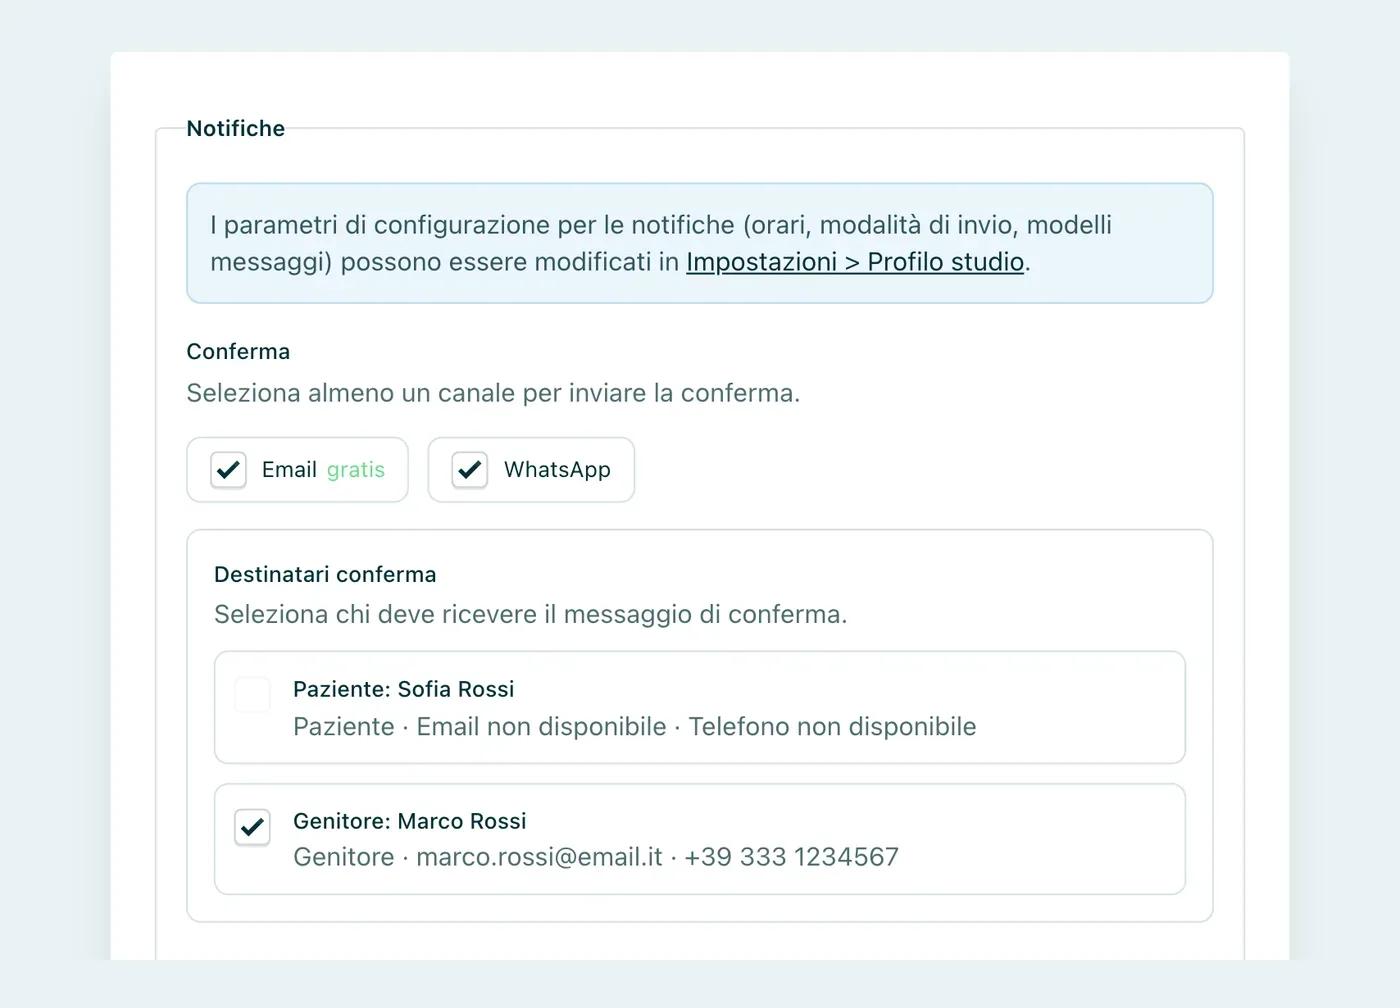
È la scheda in cui si dimenticano più cose, perché i messaggi automatici sembrano un dettaglio tecnico. Invece coinvolgono fornitori esterni e possibili trasferimenti, che vanno indicati. Conta anche il contenuto: nelle email di Appuntoo compare il titolo dell'appuntamento o della prestazione, quindi conviene usare denominazioni neutre come «Seduta» o «Visita»; il promemoria WhatsApp contiene nome, data, orario, professionista, sede e numero del professionista, ma non la prestazione. Nell'agenda medica digitale conferma e promemoria si attivano appuntamento per appuntamento.
Per i pazienti minorenni i messaggi possono andare ai genitori collegati alla scheda, scelti appuntamento per appuntamento: per questo i genitori compaiono tra gli interessati. Le regole su chi decide per il minore sono nella guida al consenso informato dei minori, mentre esempi di testi e canali sono nella guida ai promemoria WhatsApp per i pazienti.
Scheda 3 · Prenotazioni online
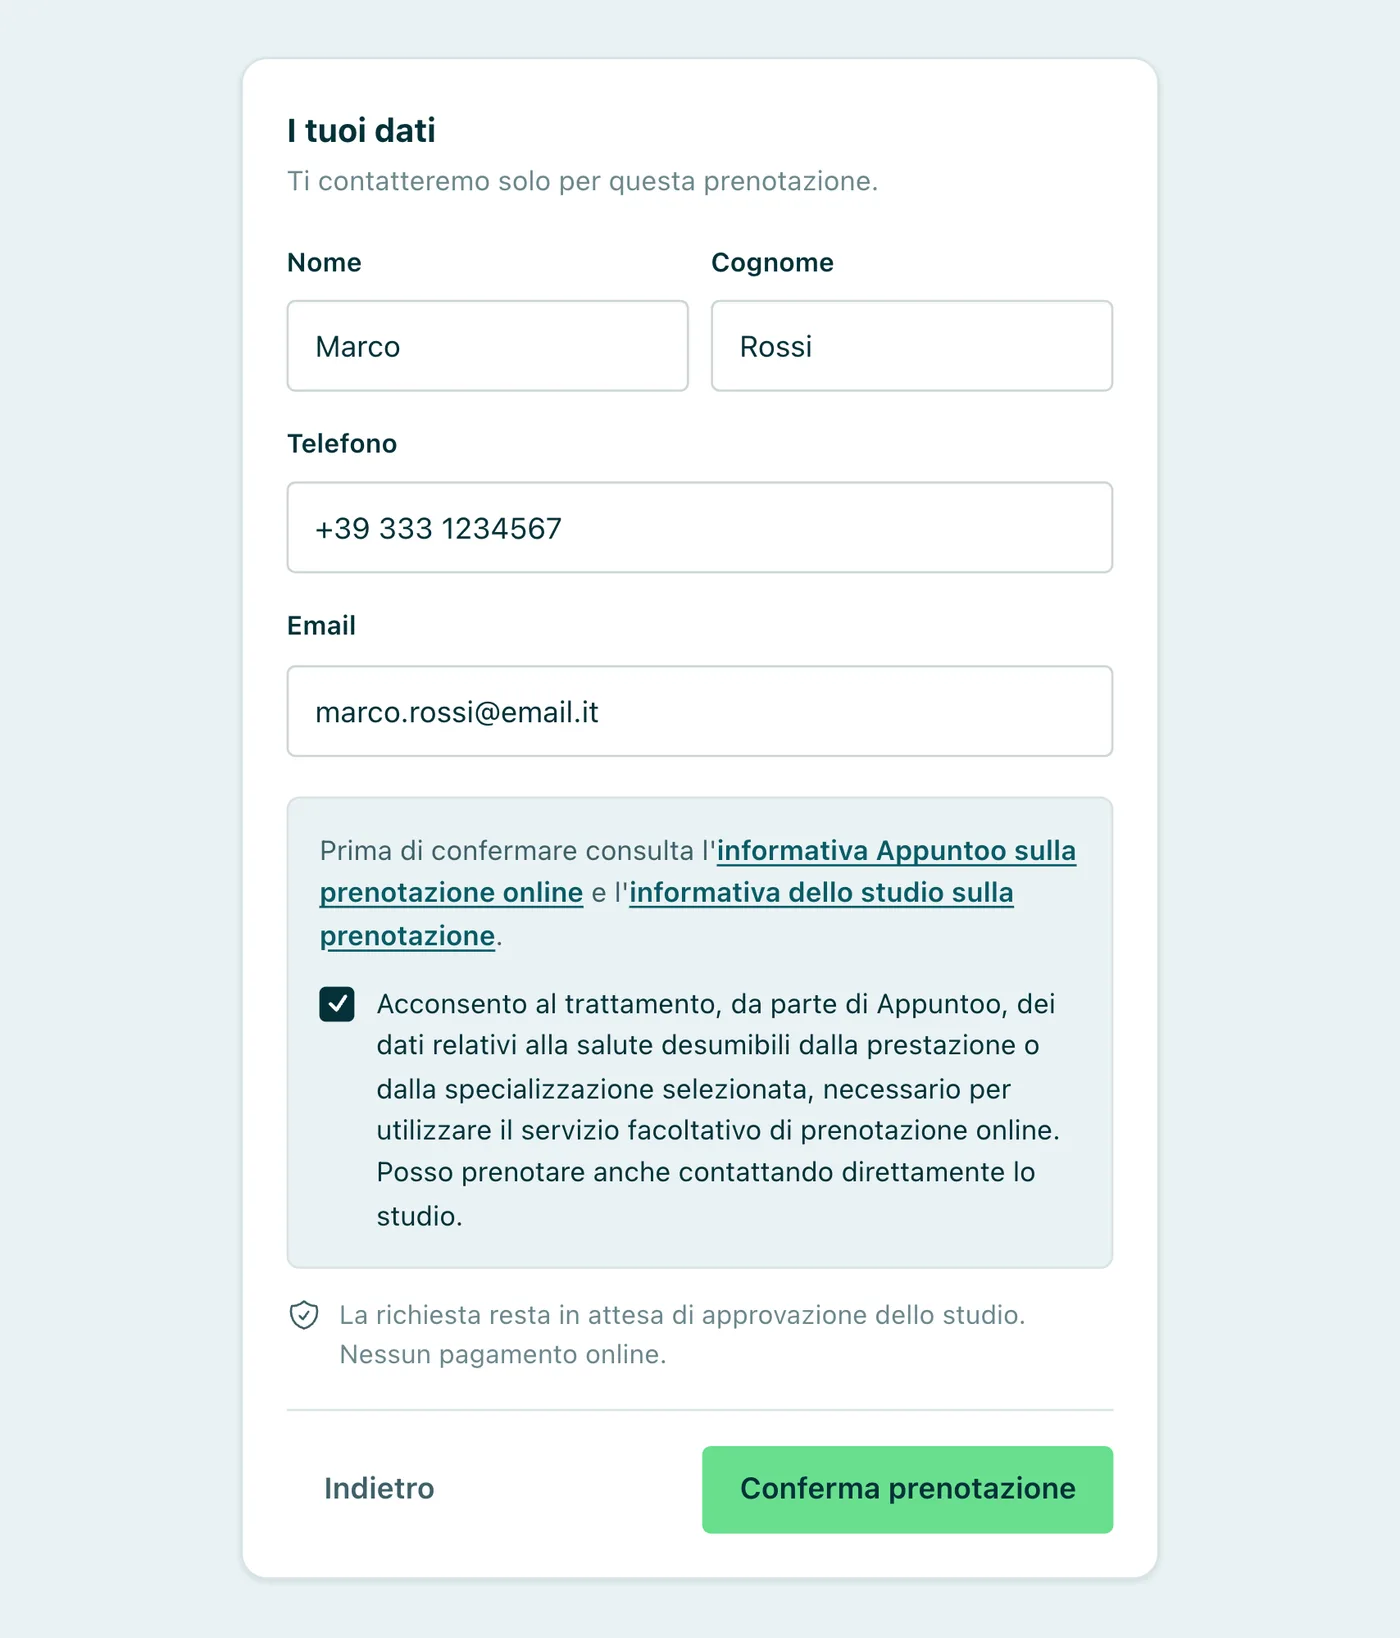
Le prenotazioni online sono il caso più istruttivo, perché i titolari sono due. Il paziente prenota da una pagina pubblica gestita da Appuntoo, che per quel servizio facoltativo è titolare autonomo: rende una propria informativa e raccoglie il consenso al trattamento dei dati sulla salute desumibili dalla prestazione scelta, conservando la prova della versione delle informative e della data. Lo studio è titolare della richiesta che riceve e gestisce in agenda, e per quella parte Appuntoo torna a essere suo responsabile. Nel registro dello studio vanno indicati entrambi i ruoli.
Per attivare le prenotazioni online dello studio si compila la scheda Privacy con titolare, codice fiscale o partita IVA, indirizzo, email per le richieste privacy ed eventuale DPO. Da questi dati Appuntoo genera l'informativa dello studio limitata alla prenotazione, che il gestionale stesso definisce un modello standard da verificare: l'informativa completa sulla cura resta un documento separato. Il termine dei sei mesi per le richieste non andate a buon fine è un esempio: la cosa importante è sceglierlo, scriverlo e rispettarlo, perché il gestionale non cancella in automatico alla scadenza.
Scheda 4 · Fatturazione, Sistema TS e contabilità
Il ruolo del commercialista dipende dall'incarico: le linee guida EDPB 07/2020 su titolare e responsabile spiegano che chi tratta i dati secondo istruzioni dettagliate del cliente agisce come responsabile, mentre chi decide in autonomia in base alle regole della propria professione è un titolare autonomo. Nell'esempio la lettera d'incarico lo designa responsabile per la tenuta della contabilità; nel dubbio chiarisci il punto con lui, per iscritto.
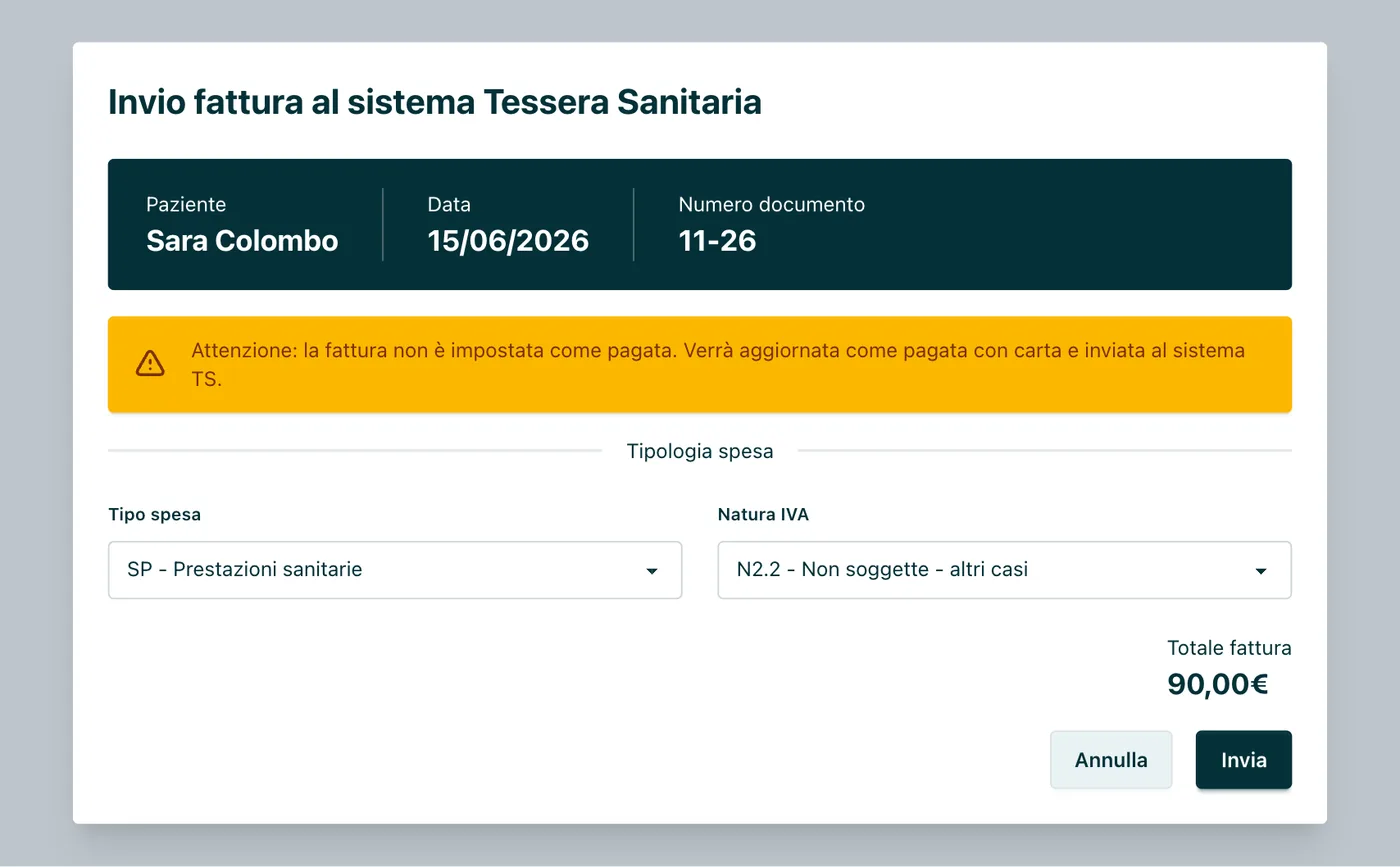
Una nota sull'opposizione del paziente all'invio al Sistema TS: il paziente può chiedere che la spesa non sia usata per la sua precompilata, come spiega la guida all'obbligo di invio dei dati alla Tessera Sanitaria. In Appuntoo l'opposizione non si imposta dal gestionale: per quei documenti si usa il portale del Sistema TS, e conviene annotarlo nelle istruzioni alla segreteria.
Ruoli, permessi e allegati cifrati: le misure che scrivi nel registro, già pronte nel gestionale Prova Appuntoo gratis per 14 giorni → Nessuna carta di credito · Attivazione in 2 minuti
Le altre schede: personale, collaboratori, fornitori, sito e telecamera
Le altre cinque schede dello Studio Aurora seguono lo stesso schema. Qui le riportiamo in forma sintetica, con le voci che cambiano di più; nel registro vero ognuna ha tutti i campi, date comprese.
Qualche nota sulle scelte fatte. Le immagini della telecamera si cancellano dopo 48 ore: le FAQ del Garante sulla videosorveglianza indicano di conservarle per pochi giorni, preferibilmente con cancellazione automatica, e chiedono un'analisi tanto più argomentata quanto più si superano le 72 ore. Poiché la telecamera può riprendere la segretaria, prima di installarla serve l'accordo sindacale o l'autorizzazione dell'Ispettorato del lavoro previsti dall'articolo 4 dello Statuto dei lavoratori.
Nel modulo del sito conviene chiedere solo i dati per richiamare la persona, senza un campo libero sui sintomi; se gli strumenti del sito, come le statistiche, trasferiscono dati fuori dall'UE, va indicato anche questo. Per gli aspetti tecnici del sito trovi la guida al web marketing sanitario. Se invece invii una newsletter, aggiungi una decima scheda: base giuridica il consenso (art. 6, par. 1, lett. a), separato e revocabile; dati: nome ed email, nessun dato sanitario; destinatari: la piattaforma di invio come responsabile; conservazione fino alla revoca. Le regole sulle comunicazioni promozionali sono riassunte nella guida al marketing sanitario consentito.
Alcuni studi aggiungono anche una scheda per la gestione delle richieste dei pazienti sui loro dati (accesso, rettifica, cancellazione): non è obbligatoria, ma aiuta a ricordare tempi e passaggi.
Allegato 1 · Le misure di sicurezza
Il campo delle misure di sicurezza può rinviare a un documento separato, come suggeriscono le FAQ del Garante: così le schede restano leggibili e le misure si descrivono una volta sola. Ecco l'allegato dello Studio Aurora.
La regola che tiene insieme l'allegato è semplice: descrivi le misure che esistono, non quelle che vorresti avere. Un registro che dichiara la doppia autenticazione o il monitoraggio degli accessi quando non ci sono è peggio di un registro sintetico, perché in un controllo si verifica in pochi minuti. La procedura per gli incidenti merita un documento a parte: la trovi nella guida al data breach sanitario e al registro delle violazioni.
Collaboratori, colleghi e poliambulatori: chi scrive che cosa
Nell'esempio il collega a partita IVA compare in due punti: tra gli interessati della scheda 6, perché lo studio tratta i suoi dati per pagarlo, e tra le persone che trattano i dati dei pazienti, con un proprio account. Ma in che veste li tratta? Le linee guida EDPB 07/2020 indicano due condizioni perché qualcuno sia responsabile del trattamento: essere un soggetto distinto dal titolare e trattare i dati per suo conto. Chi lavora sotto l'autorità diretta del titolare, come i dipendenti o il personale temporaneo, non è un responsabile: è una persona autorizzata (art. 29 GDPR).
In pratica, per il collega che lavora nello studio di un altro le strade sono tre:
- Persona autorizzata. È inserito nell'organizzazione dello studio: segue i pazienti dello studio, con l'agenda e la cartella dello studio e secondo le sue istruzioni. È la scelta dello Studio Aurora: lettera di autorizzazione, impegno di riservatezza, account personale con ruolo Collaboratore. I trattamenti restano nel registro della titolare.
- Responsabile del trattamento. È un soggetto esterno che svolge un servizio per lo studio con mezzi propri, per esempio le sedute a domicilio con il proprio tablet e il proprio software. Serve un atto di nomina ai sensi dell'art. 28, e lui tiene un registro del responsabile.
- Titolare autonomo. Ha pazienti propri e decide come trattarne i dati, anche se usa la stanza dello studio. In questo caso tiene il proprio registro come titolare, e i due professionisti devono regolare per iscritto chi fa che cosa.
Se più professionisti decidono insieme finalità e mezzi, condividendo pazienti, agenda e archivio, si parla di contitolarità (art. 26): serve un accordo che ripartisca gli obblighi, e ciascun contitolare indica l'altro nell'intestazione del proprio registro. Per l'organizzazione di una struttura con più professionisti trovi la guida al poliambulatorio: requisiti e organizzazione, e per le lettere di autorizzazione del personale di segreteria quella sulla segretaria di studio medico.
Il registro del responsabile, in breve
Chi tratta dati per conto di un titolare tiene un registro diverso, più snello (art. 30, par. 2): il nome e i recapiti propri, di ogni titolare per cui agisce e degli eventuali DPO; le categorie di trattamenti svolti per conto di ciascun titolare; gli eventuali trasferimenti fuori dall'UE; una descrizione generale delle misure di sicurezza. Le FAQ del Garante precisano che, se si lavora per più titolari, il registro va diviso in sezioni, una per titolare, e che per descrivere i trattamenti si può rinviare all'atto di nomina.
Ecco come potrebbe apparire la sezione del registro del collega dello Studio Aurora che, in un altro centro, è stato nominato responsabile per le sedute a domicilio.
Lo stesso professionista, quindi, può avere tre posizioni diverse: autorizzato nello Studio Aurora, responsabile per il centro che lo ha nominato e titolare per i pazienti che segue in proprio. Ognuna va descritta nel documento giusto. Anche il fornitore del tuo gestionale, in quanto responsabile, è tenuto a un proprio registro (art. 30, par. 2): non è un documento che devi custodire tu, ma puoi chiedergli le informazioni che servono al tuo.
Quando aggiornare il registro dei trattamenti
Le FAQ del Garante chiedono che ogni cambiamento di modalità, finalità, categorie di dati o di interessati sia inserito «immediatamente» nel registro. I momenti tipici in uno studio sono questi:
- adotti un nuovo software o un nuovo fornitore: gestionale, posta, archiviazione, assistenza informatica;
- apri un nuovo canale con i pazienti: WhatsApp, prenotazioni online, videochiamate, newsletter;
- arrivano nuove persone: dipendenti, collaboratori, tirocinanti;
- cambiano i luoghi: una nuova sede, una telecamera, un nuovo sito o nuovi cookie;
- decidi tempi di conservazione o basi giuridiche diverse;
- dismetti un servizio, perché anche la fine di un trattamento va annotata;
- una violazione dei dati rivela un trattamento che non avevi censito.
A ogni modifica annota la data e conserva la versione precedente. Una riga di storico basta, per esempio: «13/10/2026 · creata la scheda 3, Prenotazioni online; aggiornata la scheda 2 per le email di ricezione e di approvazione delle richieste; informativa aggiornata lo stesso giorno». Oltre agli aggiornamenti puntuali, una revisione completa una volta l'anno aiuta a ritrovare ciò che nel frattempo è cambiato senza che nessuno lo segnalasse.
Registro dei trattamenti, registro delle violazioni e gli altri «registri»
Nello studio circolano documenti con nomi simili, ma con funzioni molto diverse. Confonderli porta a pensare di essere in regola quando manca un pezzo.
8 errori frequenti nel registro dello studio
- Copiare il registro di un'altra attività. Un modello pensato per un negozio o per una società di servizi non prevede cartella clinica, Sistema TS, promemoria e prenotazioni online.
- Scrivere una riga per programma invece che per finalità. Il gestionale non è un trattamento: lo sono la cura, l'agenda e la fatturazione che ci passano dentro.
- Dimenticare i canali digitali. WhatsApp, prenotazioni online, modulo del sito e telecamere sono trattamenti a tutti gli effetti.
- Indicare il consenso come base giuridica della cura. Per i trattamenti necessari alla prestazione la base è l'art. 9, par. 2, lett. h); il consenso riguarda le finalità ulteriori.
- Scrivere «nessun destinatario». Con un gestionale in cloud, un commercialista e il Sistema TS i destinatari ci sono sempre.
- Lasciare vaghi i tempi. «A tempo indeterminato» o «per il tempo necessario», senza un criterio, non rispettano l'art. 30, par. 1, lett. f).
- Dichiarare misure che non hai. Cifratura totale, doppia autenticazione e controllo degli accessi vanno scritti solo se esistono davvero.
- Lasciare il registro fermo. Niente date, nessuna revisione dal 2018, e un'informativa che racconta cose diverse dal registro.
Cosa rischi se il registro manca o è incompleto
La violazione dell'art. 30 rientra tra quelle punite con sanzioni fino a 10 milioni di euro o, per le imprese, fino al 2% del fatturato mondiale annuo, se superiore (art. 83, par. 4, lett. a). Sono massimi teorici: il Garante gradua l'importo in base a gravità, durata, collaborazione e misure adottate, e può anche ordinare di mettere i trattamenti in regola (art. 58, par. 2, lett. d). Nei casi pubblicati il registro mancante o incompleto compare di solito accanto ad altre violazioni, e contribuisce a definire la sanzione complessiva.
Due casi, tra quelli pubblicati sul sito del Garante, mostrano due errori diversi:
- con il provvedimento n. 278 del 17 dicembre 2020 l'Autorità ha sanzionato con 100.000 euro un'azienda sanitaria locale per più violazioni legate a un progetto di sanità d'iniziativa con i medici di medicina generale; tra queste, aver adottato il registro solo dopo l'ispezione, perché al momento del controllo era ancora una versione di lavoro;
- con il provvedimento n. 105 del 22 febbraio 2024 ha contestato a un'azienda di igiene urbana, che rilevava le presenze dei dipendenti con il riconoscimento facciale, anche un registro che non indicava i dati biometrici tra quelli trattati. La sanzione complessiva, per tutte le violazioni, è stata di 70.000 euro.
Il messaggio è chiaro: il registro deve esistere prima del controllo e deve descrivere ciò che fai davvero. Non basta che ci sia: anche un registro incompleto viola l'art. 30.
Come Appuntoo ti aiuta a tenere un registro dei trattamenti vero
Un gestionale non scrive il registro al posto tuo: è un atto del titolare, e Appuntoo non lo genera. Può però darti le informazioni da riportare nelle colonne destinatari e trasferimenti e, soprattutto, rendere vere le misure che descrivi. Ecco cosa trovi in Appuntoo, il software per fisioterapisti e professionisti sanitari usato dallo studio dell'esempio.
Un responsabile del trattamento chiaro
Per i dati che inserisci nel gestionale lo studio è titolare e HeavenlyTrade S.R.L.S. opera come responsabile del trattamento, come stabiliscono le condizioni di servizio. Appuntoo è ospitato su server Hetzner nell'Unione europea e ogni studio ha un database separato; la privacy policy elenca le categorie di fornitori coinvolti e precisa che eventuali trasferimenti fuori dall'UE avvengono con le garanzie del GDPR. Alla cessazione del servizio i dati restano esportabili e, in assenza di richieste, vengono cancellati entro 12 mesi: un'informazione utile anche per la scheda dei tempi di conservazione.
Ruoli e permessi che corrispondono alle autorizzazioni
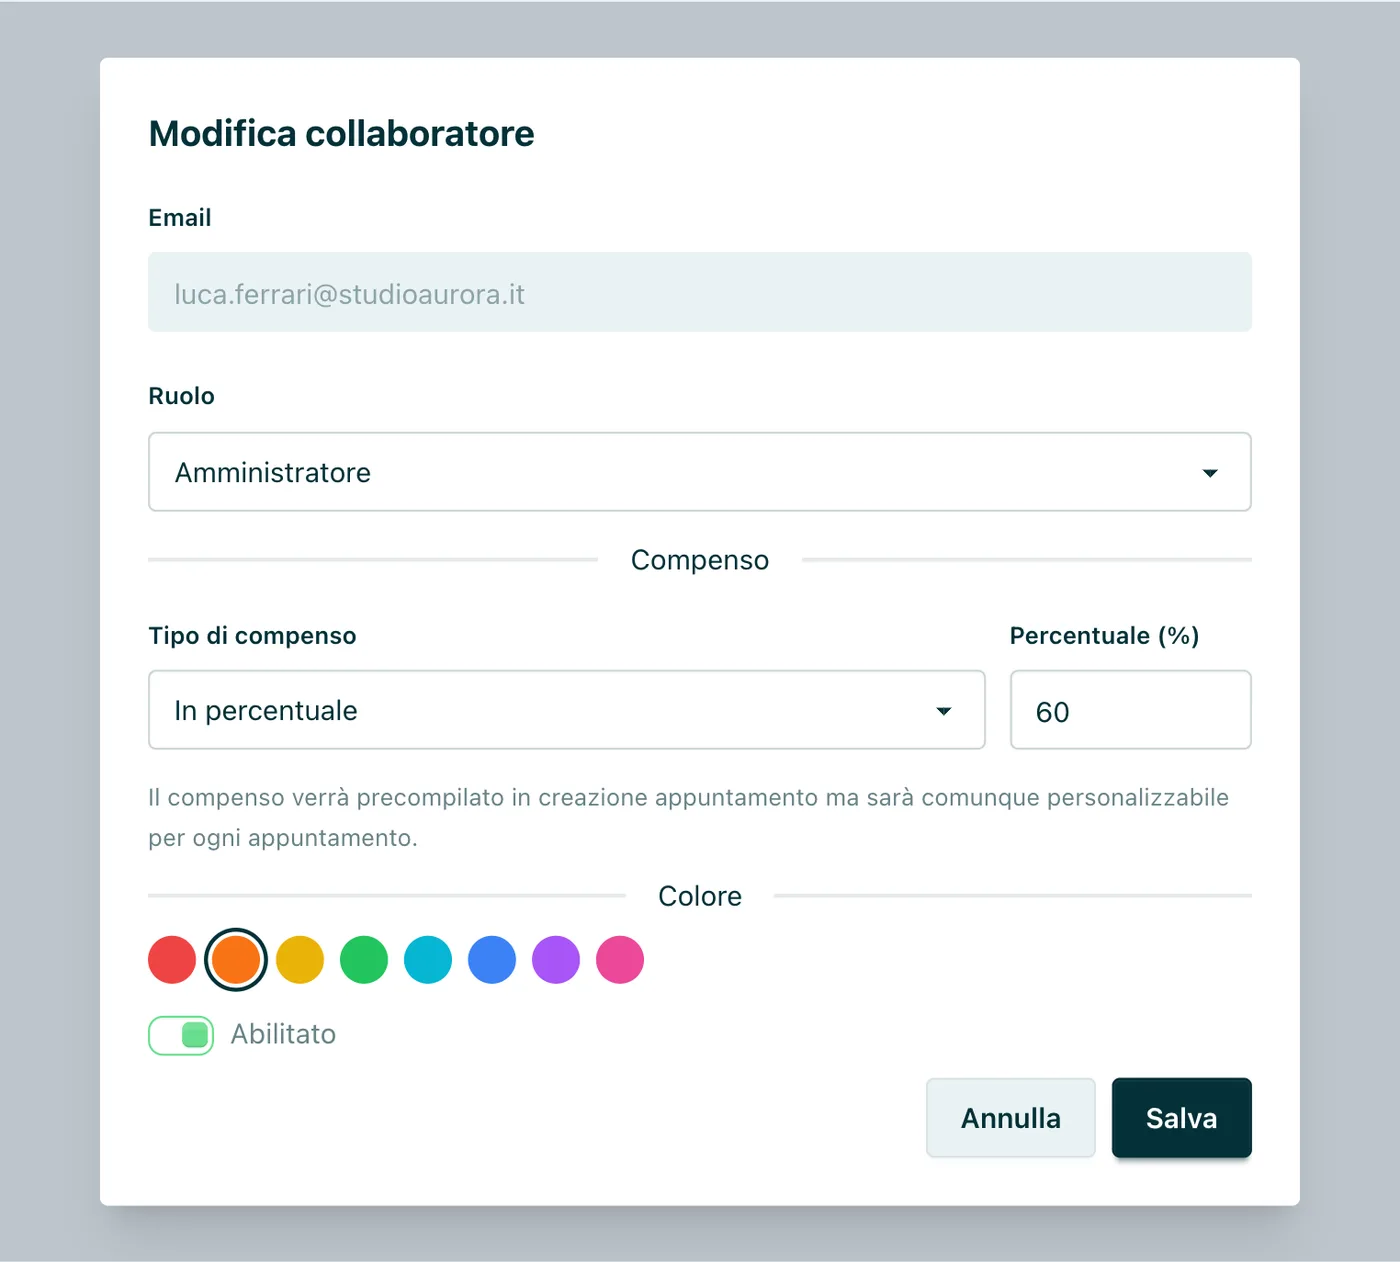
Ogni persona entra con un account personale e uno dei quattro ruoli: Proprietario, Amministratore, Collaboratore e Segreteria. La Segreteria lavora su agenda, pazienti e fatture, ma non apre anamnesi, cartella clinica, certificati e allegati, a meno che il Proprietario non le conceda il permesso dedicato, spento di default anche sugli inviti. Il Collaboratore vede in agenda solo i propri appuntamenti e non accede a fatture, spese e impostazioni. Quando qualcuno lascia lo studio togli la spunta «Abilitato» e le sue sessioni si chiudono subito.
Sono le righe «Accessi» e «Permessi» dell'allegato, applicate dal software. Le trovi nella sezione collaboratori, ruoli e accessi dello studio e, sezione per sezione, nella guida all'accesso della Segreteria ai dati clinici. L'account Segreteria è incluso in tutti i piani; per dare un account al collega serve il piano Studio, che arriva a 30 account professionali più 2 Segreteria.
Allegati cifrati e credenziali del Sistema TS protette
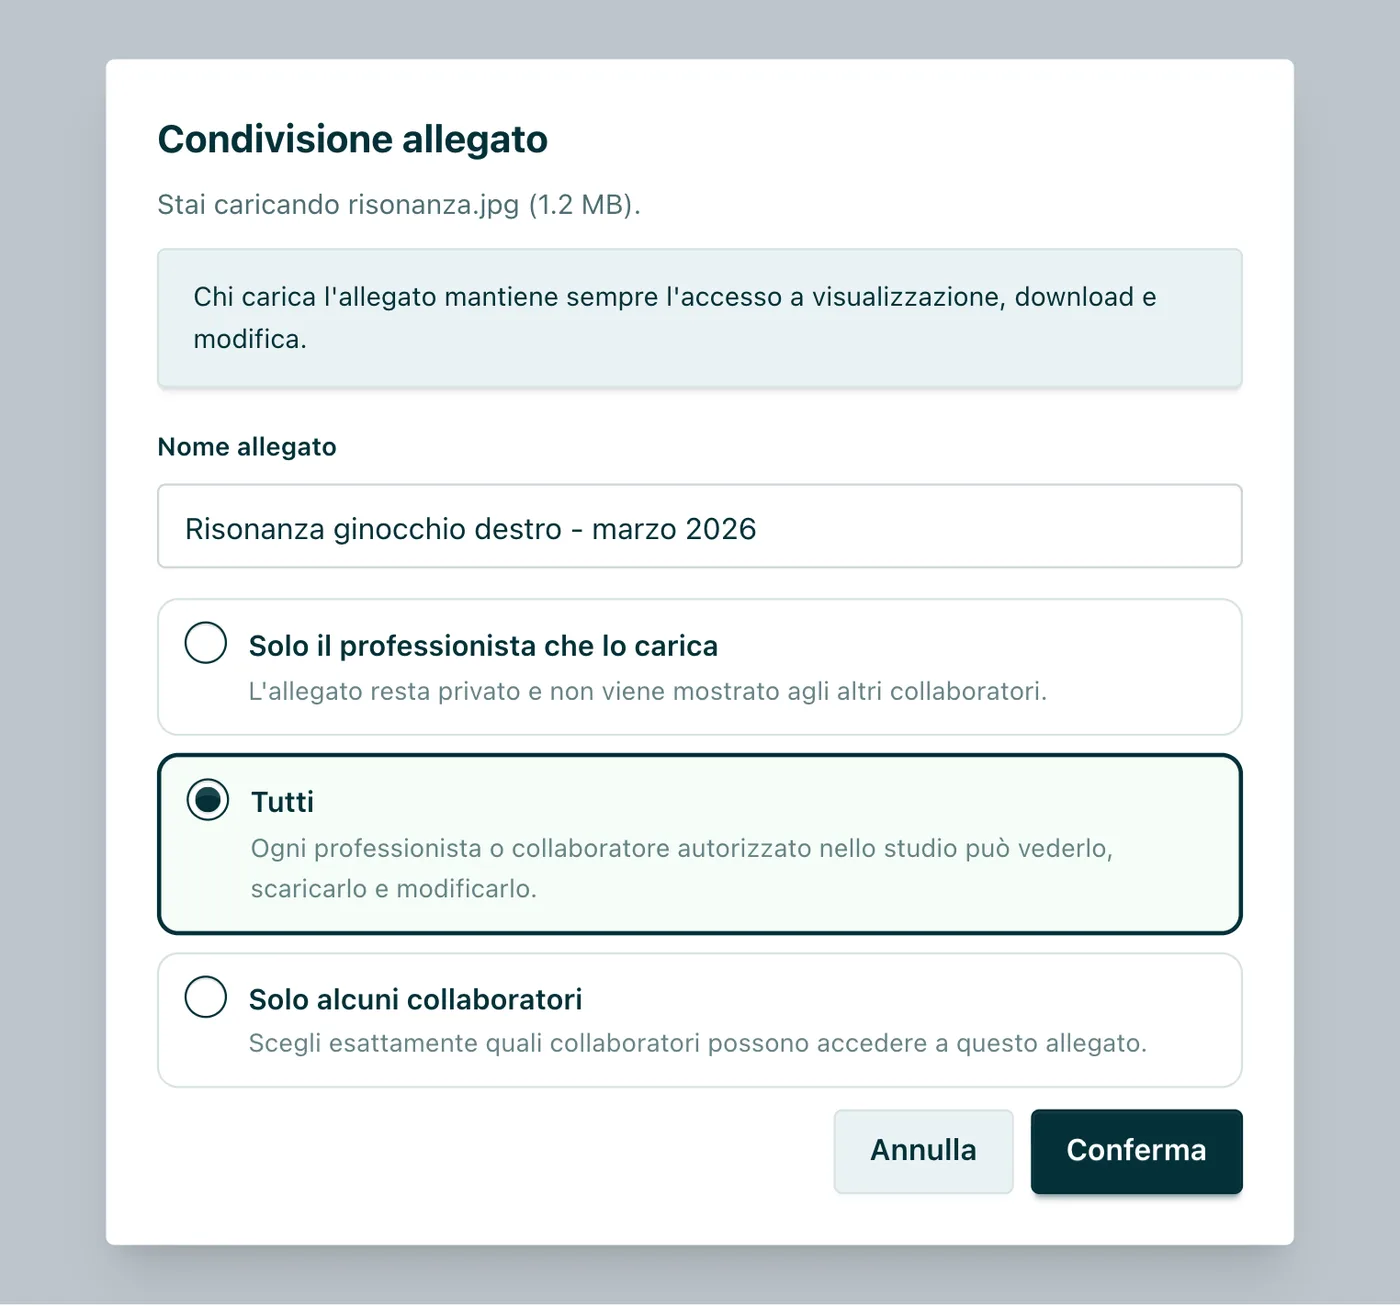
Referti, esami e immagini caricati nella scheda del paziente sono cifrati con una chiave dedicata a ogni file, a sua volta protetta da una chiave dello studio, e per ogni allegato scegli chi può vederlo. Un allegato reso privato non lo vede nessun altro, nemmeno il Proprietario. Tutto questo vive nella scheda paziente con cartella clinica e allegati.
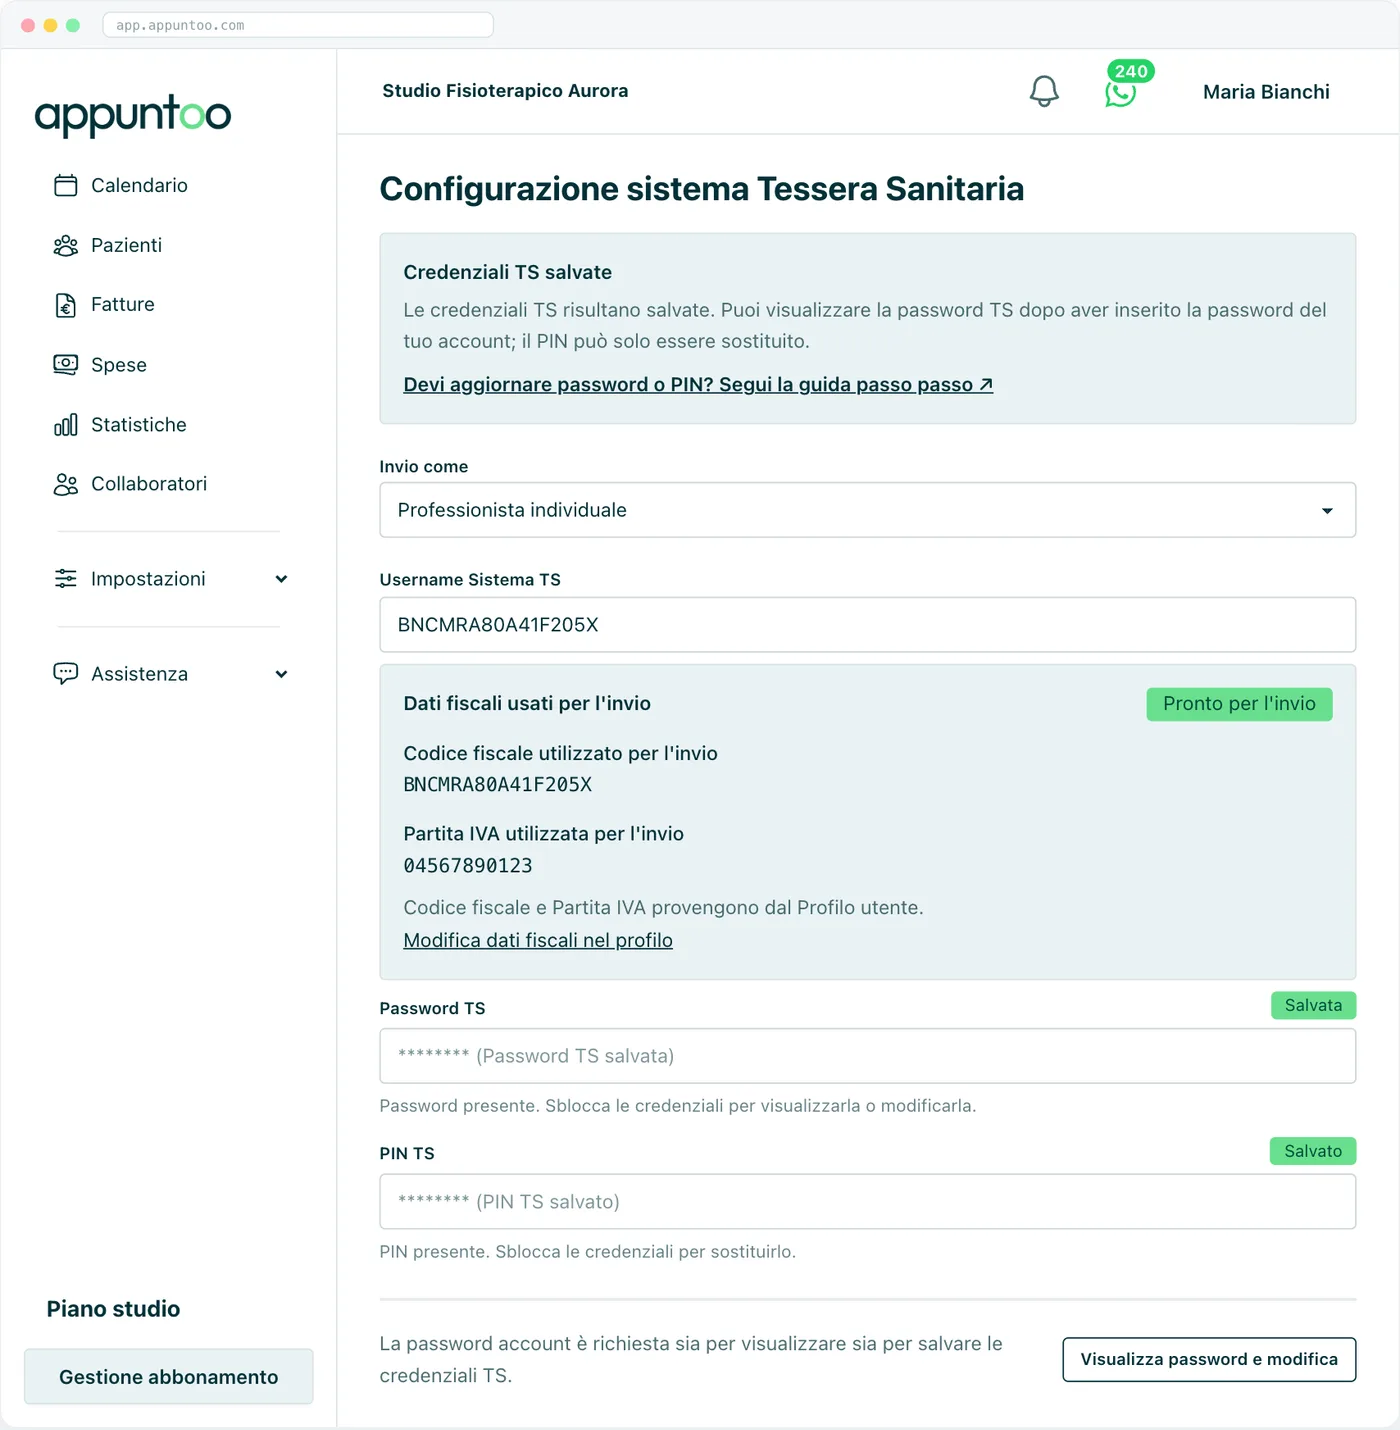
La pagina delle credenziali del Sistema TS è visibile solo al Proprietario: la password è salvata cifrata e si rivede solo inserendo la password dell'account, il PIN non è mai rivisualizzabile ma solo sostituibile. Segreteria e Amministratore inviano le fatture al TS senza vedere le credenziali, con un comando dalla lista fatture della fatturazione con invio al Sistema TS, che in Appuntoo è gratuito e illimitato in tutti i piani, anche nel Free.
Prenotazioni e promemoria con i dati giusti
Le prenotazioni online sono incluse in tutti i piani e arrivano sempre da confermare. La scheda Privacy genera l'informativa dello studio sulla prenotazione, il paziente vede anche quella di Appuntoo e il consenso, e la prova resta conservata: il passo passo è nella guida alla privacy delle prenotazioni online.
Le conferme e i promemoria via email sono gratuiti e illimitati in tutti i piani, con il «Rispondi a» del professionista. I promemoria WhatsApp automatici sono inclusi nei piani a pagamento, con 100 messaggi al mese nel Professionista e 300 nello Studio, e non riportano la prestazione. Per ogni appuntamento scegli canali e destinatari tra il paziente e i genitori collegati: esattamente ciò che hai scritto nella scheda 2.
Esportazioni per il commercialista e per la fine del rapporto
Le fatture si esportano in Excel, XML e PDF, e le note cliniche di un paziente in un unico PDF. Serve al commercialista, serve a rispondere in fretta a una richiesta di accesso del paziente e serve a non restare legato a un fornitore: alla cessazione del servizio i dati restano disponibili per l'esportazione.

Quanto costa
Tutti i dettagli sono nella pagina piani e prezzi di Appuntoo. I piani a pagamento hanno 14 giorni di prova senza carta di credito e nessun vincolo: puoi disdire quando vuoi.
Cosa resta a te
Per chiarezza, ecco ciò che un gestionale non fa al posto tuo:
- Scrivere e aggiornare registro, informativa, autorizzazioni e nomine. Appuntoo ti aiuta ad applicarli, non li redige.
- Applicare i tempi di conservazione. Appuntoo non cancella in automatico i dati quando scadono i termini che hai deciso: la revisione periodica è un compito dello studio.
- Descrivere le misure con precisione. Il testo delle note cliniche non è cifrato a livello applicativo, a differenza degli allegati, ed è protetto dai permessi per ruolo e dal database separato. Le operazioni sugli allegati sono registrate sui server, ma non esiste una schermata per consultarle, né un registro di chi legge diario e anamnesi: nel registro non scrivere che controlli gli accessi alla cartella.
Permessi per ruolo, allegati cifrati e prenotazioni con informativa: un registro dei trattamenti che corrisponde alla realtà Prova Appuntoo gratis per 14 giorni → Nessuna carta di credito · Attivazione in 2 minuti
Domande Frequenti
Il registro dei trattamenti è obbligatorio per un fisioterapista o uno psicologo che lavora da solo?
Sì. La deroga per chi ha meno di 250 dipendenti non vale per chi tratta dati sanitari o svolge trattamenti non occasionali. Il Garante cita espressamente fisioterapisti, osteopati e medici tra i liberi professionisti obbligati e, nel provvedimento del 7 marzo 2019, esclude dall'esonero tutti i singoli professionisti sanitari in libera professione.
Il registro dei trattamenti va inviato al Garante?
No. Si tiene nello studio, in forma scritta anche elettronica, e si mette a disposizione del Garante solo se lo chiede, per esempio durante un controllo (art. 30, par. 4 GDPR). Non va consegnato nemmeno ai pazienti, che ricevono invece l'informativa.
Posso usare il modello di registro del Garante?
Sì. Il Garante pubblica sul proprio sito un modello semplificato per il titolare e uno per il responsabile, pensati per le piccole e medie imprese e adatti anche allo studio professionale. Va però riempito con i tuoi trattamenti reali: un modello copiato da un'altra attività, senza prenotazioni online, promemoria o Sistema TS, non descrive il tuo studio.
Lo posso tenere su Excel o su Word?
Sì. Il GDPR chiede la forma scritta, anche elettronica, senza imporre un formato: un foglio Excel, un documento Word, un software dedicato o la carta vanno bene. Conta che sia completo, che riporti in modo verificabile le date di creazione e di aggiornamento e che tu possa mostrarlo subito se richiesto.
Chi deve compilarlo: io, il consulente o il fornitore del gestionale?
La responsabilità è del titolare, cioè tua. Puoi farti aiutare da un consulente o dal DPO, se lo hai, ma le scelte su finalità, tempi e misure restano tue. Il fornitore del gestionale non compila il tuo registro: ti fornisce le informazioni su ruolo, sub-responsabili, trasferimenti e sicurezza che devi riportare.
Che differenza c'è tra registro dei trattamenti e registro delle violazioni?
Il registro dei trattamenti (art. 30) descrive in modo stabile le attività che svolgi con i dati. Il registro delle violazioni documenta ogni data breach, anche quelli non notificati al Garante, con circostanze, conseguenze e rimedi (art. 33, par. 5). Sono due obblighi distinti: le linee guida EDPB 9/2022 consentono di documentare le violazioni anche in una sezione del registro dei trattamenti, purché siano riconoscibili e si possano estrarre su richiesta.
Lavoro come collaboratore in un poliambulatorio: devo tenere un registro?
Dipende dal tuo ruolo. Se lavori come persona autorizzata, dentro l'organizzazione del centro, i trattamenti sono nel registro del poliambulatorio. Se il centro ti nomina responsabile, tieni un registro del responsabile con una sezione per quel centro. Per i pazienti che segui in proprio sei titolare e ti serve il tuo registro.
Quali sanzioni rischio se non ho il registro dei trattamenti?
La violazione dell'art. 30 è punita fino a 10 milioni di euro o al 2% del fatturato annuo (art. 83, par. 4 GDPR). Sono massimi teorici: il Garante gradua l'importo e può ordinare di mettersi in regola. Nei casi pubblicati il registro mancante o incompleto è contestato di solito insieme ad altre violazioni.
Conclusione
Il registro dei trattamenti è il documento che rende visibile tutto il resto: dice quali dati entrano nello studio, perché, dove restano, chi li vede e per quanto tempo. Per uno studio sanitario è obbligatorio anche quando lavori da solo e non si consegna a nessuno, ma deve esistere prima che qualcuno lo chieda e deve raccontare la verità.
Per compilarlo bastano sei passi: mappare i dati, aprire una scheda per ogni finalità, completare i campi, verificare fornitori e trasferimenti, decidere i tempi di conservazione, datare e rivedere. L'esempio dello Studio Aurora è una base da adattare: cambia i nomi, togli ciò che non fai e aggiungi ciò che fai, partendo dalle prestazioni e arrivando alla telecamera all'ingresso.
La parte che un gestionale può fare è rendere vere le righe della colonna misure di sicurezza: account personali, permessi per ruolo, dati clinici solo a chi serve, allegati cifrati, credenziali protette e accessi che si chiudono quando qualcuno se ne va. È quello che Appuntoo fa ogni giorno, a partire dal piano Free.
Organizza permessi, documenti e comunicazioni dello studio in linea con il tuo registro dei trattamenti Prova Appuntoo gratis per 14 giorni → Nessuna carta di credito · Attivazione in 2 minuti
Fonti ufficiali consultate il 13 ottobre 2026
- Regolamento (UE) 2016/679: testo su EUR-Lex (artt. 5, 6, 9, 26, 27, 28, 29, 30, 32, 33, 58, 83; considerando 82 e 91).
- Garante per la protezione dei dati personali: FAQ sul registro delle attività di trattamento e pagina con i modelli semplificati per titolare e responsabile; provvedimento n. 55 del 7 marzo 2019 sui dati sanitari; FAQ sulla videosorveglianza; linee guida sul dossier sanitario; provvedimenti n. 278 del 17 dicembre 2020 e n. 105 del 22 febbraio 2024.
- Gruppo di lavoro Articolo 29: position paper del 19 aprile 2018 sulle deroghe dell'art. 30, par. 5, fatto proprio dal Comitato europeo per la protezione dei dati.
- EDPB: linee guida 07/2020 sui concetti di titolare e responsabile (punti 76-78 ed esempio dei commercialisti); linee guida 9/2022 sulla notifica delle violazioni (documentazione delle violazioni nel registro).
- Normattiva: D.Lgs. 196/2003, art. 2-quaterdecies e art. 75; codice civile, art. 2220; DPR 600/1973, art. 22 e, dal 1° gennaio 2027, D.Lgs. 141/2026, art. 29; Legge 300/1970, art. 4.